Computer - Spyware

Windows defender-opgelost

Gestart door Danny. op 01 apr 2023, 10:22 77 berichten 5.129 keer gelezen
abbs 07 apr 2023, 17:45 Leidschendam 1.589 berichten
Hallo,

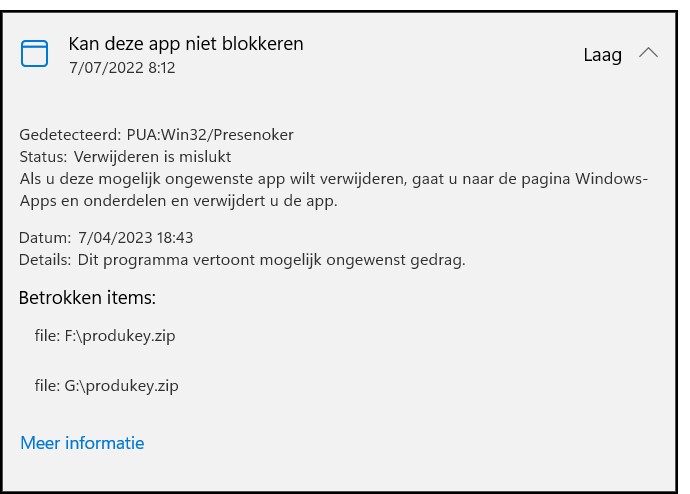
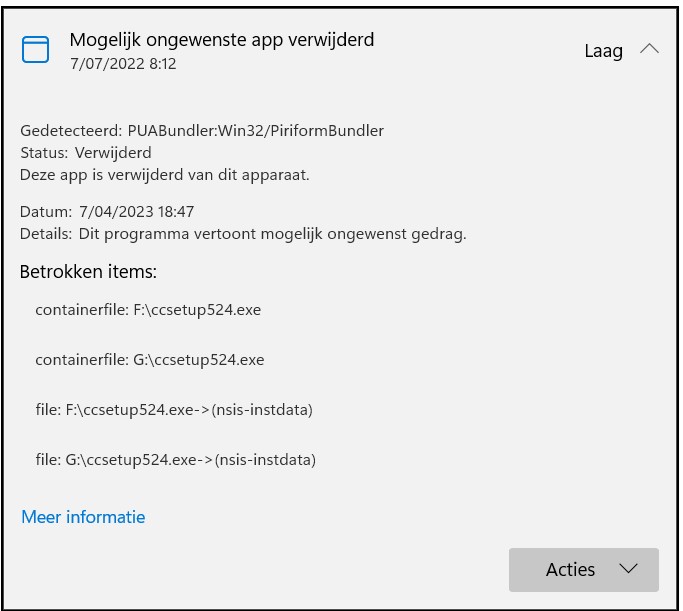
Open die andere 2 meldingen eens kijken om welke app het gaat.
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 07 apr 2023, 18:52 Vlaams Brabant 2.100 berichten
Abbs, hier de 2 andere fotootjes

Afbeelding

Afbeelding
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender
Danny. Startte dit onderwerp 08 apr 2023, 08:39 Vlaams Brabant 2.100 berichten
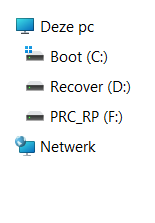
Abbs, ik zie daar verwijzingen naar de plaats waar die bestanden te vinden zijn, maar dit zijn de partities die op mijn SSD te vinden zijn

Afbeelding

Groetjes

Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender
abbs 08 apr 2023, 10:18 Leidschendam 1.589 berichten
Hallo,

Defender vond met scannen niks en die meldingen zijn oude van voor - in-place upgrade -
Maar er staan nog een aantal lege bestanden die we kunnen opruimen.

De tool FRST.exe staat in de dik gedrukte map: Downloads <== Sleep de FRST.exe vanuit deze map naar je bureaublad.

Lees eerst de handleiding en voer daarna de fix uit Handleiding Fix

Note: Dit script is speciaal bedoeld voor deze computer, gebruik dit dan ook niet op andere computers met een gelijkaardig probleem.

Klik Windows knop plus R tegelijk in. Afbeelding
"Uitvoeren" opent vul daar Notepad in en klik daarna op "OK", Kladblok opent.
Kopieer onderstaande code en plak dat in "Kladblok"

Code: Selecteer alles

start::
HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] -> 
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restrictie <==== AANDACHT
Task: {29C33CA1-B36F-4836-845C-7718B86C58D2} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => C:\WINDOWS\system32\MusNotification.exe LogonUpdateResults (Geen bestand)
Task: {30DDD34E-D77C-4F32-964A-AE63BE4FBA14} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => C:\WINDOWS\system32\MusNotification.exe /RunOnAC RebootDialog (Geen bestand)
Task: {BBF5B5EC-39C8-4DE6-9367-CB9F5B896D90} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => C:\WINDOWS\system32\MusNotification.exe /RunOnBattery RebootDialog (Geen bestand)
Task: {C69EF7F9-F0BD-4294-8B2B-F9CA43A6745A} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => C:\WINDOWS\System32\MbaeParserTask.exe (Geen bestand)
Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => C:\WINDOWS\system32\MusNotification.exe (Geen bestand)
2023-04-06 08:01 - 2023-04-06 15:50 - 000000000 ____D C:\Users\danny\AppData\Local\Avast Software
2023-04-06 07:57 - 2023-04-06 15:50 - 000000000 ____D C:\ProgramData\Avast Software
2023-04-06 07:56 - 2023-04-06 07:56 - 000263008 _____ (AVAST Software) C:\Users\danny\Downloads\avast_free_antivirus_setup_online (1).exe
2023-04-06 07:55 - 2023-04-06 07:55 - 000263008 _____ (AVAST Software) C:\Users\danny\Downloads\avast_free_antivirus_setup_online.exe
CustomCLSID: HKU\S-1-5-21-2377469938-3236347503-2493633284-1001_Classes\CLSID\{227C9E8F-71A1-4B23-9076-682A1A8EAAED}\localserver32 -> "c:\program files\macrium\common\reflectmonitor.exe" -ToastActivated => Geen bestand
CustomCLSID: HKU\S-1-5-21-2377469938-3236347503-2493633284-1001_Classes\CLSID\{86ca1aa0-34aa-4e8b-a509-50c905bae2a2}\InprocServer32 ->  => Geen bestand
FirewallRules: [{4F213ACA-FE38-4F37-B70F-8253E59DD9F7}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.5.1\ABService.exe => Geen bestand
FirewallRules: [{E3356C6D-3185-4230-A330-22AB0A360F3B}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.5.1\ABService.exe => Geen bestand
FirewallRules: [{AE7219A5-02D0-4544-9312-109DFA5C3FC3}] => (Allow) C:\Users\danny\AppData\Roaming\Zoom\bin\airhost.exe => Geen bestand
FirewallRules: [{74EADF2C-C44A-4C8F-B3C9-1AF6213EFB56}] => (Allow) C:\Users\danny\AppData\Roaming\Zoom\bin\airhost.exe => Geen bestand
FirewallRules: [{11707A18-B324-4AC2-ACF7-926196F0CE09}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.8.0\ABService.exe => Geen bestand
FirewallRules: [{B34AA1E6-FEAB-4128-9093-F3E5059DFF69}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.8.0\ABService.exe => Geen bestand
FirewallRules: [{6D5A23E1-DA05-4AB1-964A-1E174BF08778}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.9.2\ABService.exe => Geen bestand
FirewallRules: [{818D0435-75EE-41BF-8943-ED9AC0CC3DA4}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.9.2\ABService.exe => Geen bestand
FirewallRules: [{A220E47A-D78F-4445-8709-EB70BB1F13D4}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\7.1.1\ABService.exe => Geen bestand
FirewallRules: [{A446FFEA-26AE-4EBE-BA9E-F7F6E9DC50D8}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\7.1.1\ABService.exe => Geen bestand
SystemRestore: On
EmptyTemp:
Reboot:
end::
Ga naar Bestand - Opslaan als.
Kies als locatie bureaublad.
Bij "Bestandsnaam" zet je: fixlist.txt
Bij "Opslaan als type" selecteer je: Alle bestanden.

Als het goed is staat er nu een text bestand op je bureaublad?
  • Klik met de rechtermuisknop op FRST.exe en kies voor de optie Afbeelding Als administrator uitvoeren.
  • Druk op de Fixen knop.
  • Er zal u een logbestand aangemaakt worden (Fixlog.txt) op dezelfde plaats vanwaar de 'tool' is gestart.
  • Upload dit log bestand weer en plaats de link. (https://gofile.io/uploadFiles)
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 08 apr 2023, 10:50 Vlaams Brabant 2.100 berichten
Abbs, vooraleer ik jouw raad volg, eerst een vraag.
In de map download zijn o.a. volgende bestanden te vinden
- Addition.txt en FRST.txt beiden van 7/04/2023
Ook
- Win11… iso groot meer dan 5 GB
En op mijn bureaublad
- FRST-Older Version
- Addition.txt van 4/4/2023
- Fixlog.txt van 3/4/2023
- FRST.txt van 4/3/2023
Ik vermoed dat ik die mag verwijderen.
Groetjes
Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender
abbs 08 apr 2023, 10:57 Leidschendam 1.589 berichten
Danny. schreef: ↑
08 apr 2023, 10:50

- Win11… iso groot meer dan 5 GB
En op mijn bureaublad
- FRST-Older Version
- Addition.txt van 4/4/2023
- Fixlog.txt van 3/4/2023
- FRST.txt van 4/3/2023
Ik vermoed dat ik die mag verwijderen.
Ja die mogen weg alleen de tool FRST behouden.
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 08 apr 2023, 11:10 Vlaams Brabant 2.100 berichten
Abbs, ik ga hier verder aan werken deze namiddag als je dit goed kan vinden

Groetjes
Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender
abbs 08 apr 2023, 11:11 Leidschendam 1.589 berichten
Danny. schreef: ↑
08 apr 2023, 11:10
Abbs, ik ga hier verder aan werken deze namiddag als je dit goed kan vinden.
Natuurlijk neem rustig de tijd hiervoor :)
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 08 apr 2023, 15:49 Vlaams Brabant 2.100 berichten
Abbs, hier de fixlog
Fix resultaat van Farbar Recovery Scan Tool (x64) Versie: 06-04-2023
Gestart door danny (08-04-2023 15:45:24) Run:3
Gestart vanaf C:\Users\danny\OneDrive\Bureaublad
Geladen Profielen: danny
Boot Modus: Normal
==============================================

fixlist inhoud:
*****************
start::
HKLM\Software\...\Authentication\Credential Providers: [{C885AA15-1764-4293-B82A-0586ADD46B35}] ->
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restrictie <==== AANDACHT
Task: {29C33CA1-B36F-4836-845C-7718B86C58D2} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => C:\WINDOWS\system32\MusNotification.exe LogonUpdateResults (Geen bestand)
Task: {30DDD34E-D77C-4F32-964A-AE63BE4FBA14} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => C:\WINDOWS\system32\MusNotification.exe /RunOnAC RebootDialog (Geen bestand)
Task: {BBF5B5EC-39C8-4DE6-9367-CB9F5B896D90} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => C:\WINDOWS\system32\MusNotification.exe /RunOnBattery RebootDialog (Geen bestand)
Task: {C69EF7F9-F0BD-4294-8B2B-F9CA43A6745A} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => C:\WINDOWS\System32\MbaeParserTask.exe (Geen bestand)
Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => C:\WINDOWS\system32\MusNotification.exe (Geen bestand)
2023-04-06 08:01 - 2023-04-06 15:50 - 000000000 ____D C:\Users\danny\AppData\Local\Avast Software
2023-04-06 07:57 - 2023-04-06 15:50 - 000000000 ____D C:\ProgramData\Avast Software
2023-04-06 07:56 - 2023-04-06 07:56 - 000263008 _____ (AVAST Software) C:\Users\danny\Downloads\avast_free_antivirus_setup_online (1).exe
2023-04-06 07:55 - 2023-04-06 07:55 - 000263008 _____ (AVAST Software) C:\Users\danny\Downloads\avast_free_antivirus_setup_online.exe
CustomCLSID: HKU\S-1-5-21-2377469938-3236347503-2493633284-1001_Classes\CLSID\{227C9E8F-71A1-4B23-9076-682A1A8EAAED}\localserver32 -> "c:\program files\macrium\common\reflectmonitor.exe" -ToastActivated => Geen bestand
CustomCLSID: HKU\S-1-5-21-2377469938-3236347503-2493633284-1001_Classes\CLSID\{86ca1aa0-34aa-4e8b-a509-50c905bae2a2}\InprocServer32 -> => Geen bestand
FirewallRules: [{4F213ACA-FE38-4F37-B70F-8253E59DD9F7}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.5.1\ABService.exe => Geen bestand
FirewallRules: [{E3356C6D-3185-4230-A330-22AB0A360F3B}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.5.1\ABService.exe => Geen bestand
FirewallRules: [{AE7219A5-02D0-4544-9312-109DFA5C3FC3}] => (Allow) C:\Users\danny\AppData\Roaming\Zoom\bin\airhost.exe => Geen bestand
FirewallRules: [{74EADF2C-C44A-4C8F-B3C9-1AF6213EFB56}] => (Allow) C:\Users\danny\AppData\Roaming\Zoom\bin\airhost.exe => Geen bestand
FirewallRules: [{11707A18-B324-4AC2-ACF7-926196F0CE09}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.8.0\ABService.exe => Geen bestand
FirewallRules: [{B34AA1E6-FEAB-4128-9093-F3E5059DFF69}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.8.0\ABService.exe => Geen bestand
FirewallRules: [{6D5A23E1-DA05-4AB1-964A-1E174BF08778}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.9.2\ABService.exe => Geen bestand
FirewallRules: [{818D0435-75EE-41BF-8943-ED9AC0CC3DA4}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\6.9.2\ABService.exe => Geen bestand
FirewallRules: [{A220E47A-D78F-4445-8709-EB70BB1F13D4}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\7.1.1\ABService.exe => Geen bestand
FirewallRules: [{A446FFEA-26AE-4EBE-BA9E-F7F6E9DC50D8}] => (Allow) C:\Program Files (x86)\AOMEI\AOMEI Backupper\7.1.1\ABService.exe => Geen bestand
SystemRestore: On
EmptyTemp:
Reboot:
end::
*****************
En nu fingers cross :D
Groetjes
Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender

abbs 08 apr 2023, 15:55 Leidschendam 1.589 berichten
Hallo,

Dit is niet het gehele logje, dit is allen het gedeelte wat ik had geplaatst.
Plaats het txt bestand via GoFile zoals ik omschreven had.
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 08 apr 2023, 17:37 Vlaams Brabant 2.100 berichten
Abbs,,dit is de Gofile
https://gofile.io/d/998aYQ
Ik heb niet vergeleken en hoop dat dit het gevraagde is.
Groetjes
Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender

abbs 09 apr 2023, 11:06 Leidschendam 1.589 berichten
Hallo,

Dat was het txt bestandje dat ik wilde zien en dat is goed gegaan.

Dan wil ik nog één controle doen.

Start AfbeeldingMalwareBytes Anti-Malware (ik zag dat je die had).
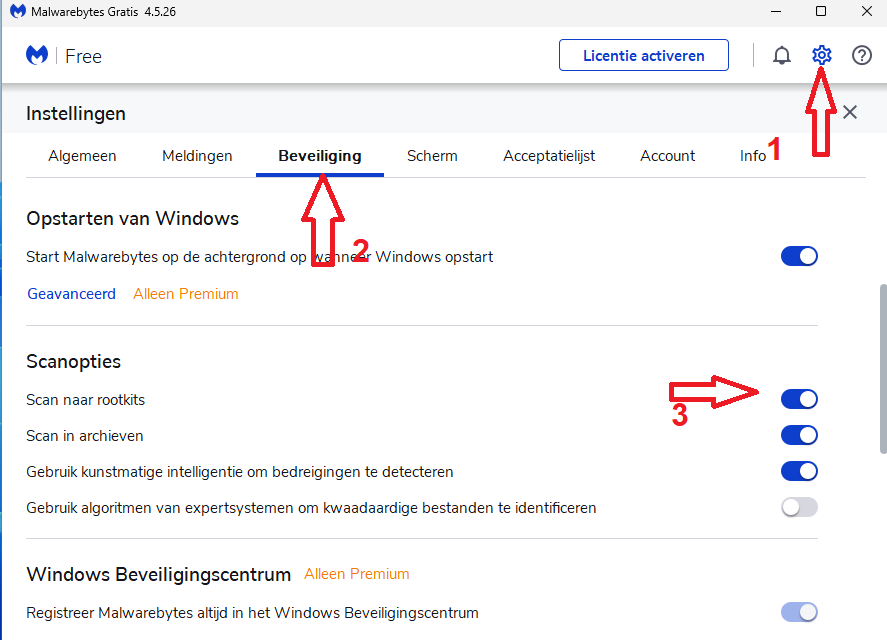
  • Klik rechtsboven op het wieltje (Instelingen), klik op het tabblad "Beveiliging" en scrol naar Scanopties.
  • Zet het schuifje achter Scan naar "rootkits" aan.
  • Sluit Instellingen en klik op de knop Scannen om een bedreigingsscan uit te voeren. Er zal nu gecontroleerd worden op beschikbare updates.
  • De scan wordt nu automatisch gestart, gebruik de computer bij voorkeur niet tijdens de scan.
Na het scannen:
Als er bedreigingen zijn gevonden:
  • Klik op "Quarantaine" en daarna op "Gereed".
  • Er kan gevraagd worden om de computer opnieuw op te starten. Doe dat dan en start daarna opnieuw MBAM.
Start Malwarebytes klik op "Scanner", klik op "Rapporten".
Dubbelklik op het recentste "Scanrapport".
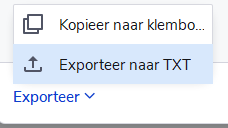
Klik op Exporteer en kies Tekstbestand (*.txt).
Afbeelding
Vul een bestandsnaam in en bewaar het op je bureaublad zodat je het makkelijk terugvindt.
Plaats het txt bestand via GoFile zoals ik omschreven had.
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
abbs 09 apr 2023, 11:27 Leidschendam 1.589 berichten
Hallo,

Die heb je wel maar je moet eerst op het Tandwieltje klikken zoals ik schrijf.

1. klik op het tandwieltje.
2. Instellingen opent, 2 kies tabblad Beveiliging.
3. Scrol naar Scanopties en zet het schuifje achter "Scan naar rootkits" aan.

Afbeelding
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Danny. Startte dit onderwerp 09 apr 2023, 11:31 Vlaams Brabant 2.100 berichten
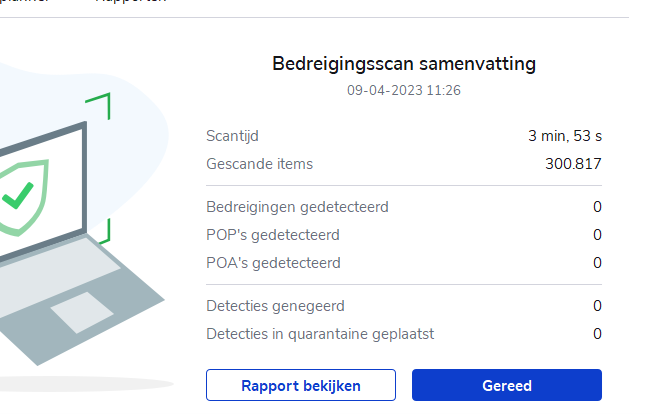
Abbs, sorry ik had door mijn haast niet bovenaan gekeken, ik had die ook reeds gevonden, maar er is niets gevonden

Afbeelding

Is dit dan OK?

Groetjes

Danny
Windows 11 Home 64-bit, Ram 8GB, Medion Akoya E23403 All-In-One, Microsoft Defender

abbs 09 apr 2023, 11:39 Leidschendam 1.589 berichten
Hallo,

Als je Scan op rootkits aan is gezet is het goed :D

Dan mag je de laatste stap gaan doen waarna we klaar zijn.

Voer de volgende stappen uit om FRST te verwijderen.
  • Klik met de rechtermuisknop op Afbeelding FRST / FRST64 en selecteer Naam wijzigen.
  • Hernoem het naar Uninstall.exe en druk op Enter op je toetsenbord.
  • Dubbelklik op Uninstall.exe. Uw computer zal opnieuw opstarten en dit toestaan. FRST wordt nu verwijderd.
Vind je nog txt bestanden mogen die ook weg.
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)