[quote=abbs post_id=4768056 time=1568537538 user_id=91167]
Hallo,
Plaats het logje eens:
Start Malwarebytes klik op "[b]Rapporten[/b]".
Klik op het recenste "[b]Scanrapport > Rapport bekijken[/b]".
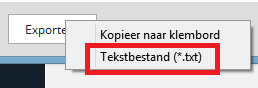
Klik op [b]Exporteer[/b] en kies [b]Tekstbestand (*.txt)[/b].
[img]
https://www.imgdumper.nl/uploads9/58bbe ... -mbam3.png[/img]
Vul een bestandsnaam in en bewaar het op je bureaublad zodat je het makkelijk terugvindt.
Post het logbestand in je volgend bericht.
[/quote]
Malwarebytes
www.malwarebytes.com
-Logboekdetails-
Scandatum: 19-10-19
Scantijd: 11:04
Logbestand: 830f78a4-f24f-11e9-8c89-202564d6540a.json
-Software-informatie-
Versie: 3.8.3.2965
Versie componenten: 1.0.629
Update pakketversie: 1.0.12973
Licentie: Gratis
-Systeeminformatie-
Besturingssysteem: Windows 10 (Build 18362.418)
Processor: x64
Bestandssysteem: NTFS
Gebruiker: PCVANHENRI\Henri
-Scansamenvatting-
Scantype: Bedreigingsscan
Scan geactiveerd door: Handmatig
Resultaat: Voltooid
Objecten gescand: 331115
Dreigingen herkend: 41
Dreigingen in quarantaine: 41
Verstreken tijd: 16 min, 9 sec
-Scanopties-
Geheugen: Ingeschakeld
Opstarten: Ingeschakeld
Bestandssysteem: Ingeschakeld
Archieven: Ingeschakeld
Rootkits: Ingeschakeld
Heuristiek: Ingeschakeld
POP: Detectie
POA: Detectie
-Scandetails-
Proces: 0
(Geen kwaadaardige items gedetecteerd)
Module: 0
(Geen kwaadaardige items gedetecteerd)
Registersleutel: 0
(Geen kwaadaardige items gedetecteerd)
Registerwaarde: 0
(Geen kwaadaardige items gedetecteerd)
Registerdata: 0
(Geen kwaadaardige items gedetecteerd)
Gegevensstroom: 0
(Geen kwaadaardige items gedetecteerd)
Map: 16
Adware.Elex.ShrtCln, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [279], [454731],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [417], [455282],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454829],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454829],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454829],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454829],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454829],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [417], [455282],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454825],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [2], [454827],1.0.12973
PUP.Optional.Babylon, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [370], [455059],1.0.12973
Adware.Elex.ShrtCln, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [279], [454731],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, In quarantaine, [417], [455282],1.0.12973
Bestand: 25
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\000005.ldb, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\000007.ldb, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\000008.log, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\000009.ldb, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\CURRENT, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\LOCK, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\LOG, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\LOG.old, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\Users\Henri\AppData\Local\Google\Chrome\User Data\Default\Sync Data\LevelDB\MANIFEST-000001, In quarantaine, [279], [454731],1.0.12973
Adware.Elex.ShrtCln, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [279], [454731],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [417], [455282],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454829],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454829],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454829],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454829],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454829],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [417], [455282],1.0.12973
PUP.Optional.Delta, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [306], [455070],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454825],1.0.12973
PUP.Optional.ASK, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [2], [454827],1.0.12973
PUP.Optional.Babylon, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [370], [455059],1.0.12973
Adware.Elex.ShrtCln, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [279], [454731],1.0.12973
PUP.Optional.SweetIM, C:\USERS\HENRI\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Vervangen, [417], [455282],1.0.12973
Fysieke sector: 0
(Geen kwaadaardige items gedetecteerd)
WMI: 0
(Geen kwaadaardige items gedetecteerd)
(end)