Computer - Spyware

Opstart nazien.-opgelost-

Gestart door Fimmel op 17 apr 2013, 10:14 19 berichten 6.918 keer gelezen Reageer
Fimmel Startte dit onderwerp 17 apr 2013, 10:14 Omgeving Aalst 113 berichten
Aan de specialisten.

Wil zo vriendelijk zijn de opstart eens na te zien .

Dit is de pc van mijn buurvrouw.
Win XP SP 3
Internet Explorer.
Met dank

Fimmel
Ja HKCU:Run CTFMON.EXE Microsoft Corporation C:\WINDOWS\system32\ctfmon.exe
Ja HKCU:Run MSMSGS Microsoft Corporation "C:\Program Files\Messenger\msmsgs.exe" /background
Ja HKCU:Run swg Google Inc. "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe"
Ja HKLM:Run Adobe Reader Speed Launcher Adobe Systems Incorporated "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
Ja HKLM:Run ApnUpdater Ask "C:\Program Files\Ask.com\Updater\Updater.exe"
Ja HKLM:Run Belgacom SupportSoft, Inc. "C:\Program Files\Belgacom\bin\sprtcmd.exe" /P Belgacom
Ja HKLM:Run DATAMNGR MusicLab, LLC C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\DATAMN~1.EXE
Ja HKLM:Run facemoods facemoods.com "C:\Program Files\facemoods.com\facemoods\1.4.17.11\facemoodssrv.exe" /md I
Ja HKLM:Run NeroFilterCheck Ahead Software Gmbh C:\WINDOWS\system32\NeroCheck.exe
Ja HKLM:Run NvCplDaemon Microsoft Corporation RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup
Ja HKLM:Run NvMediaCenter Microsoft Corporation RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit
Ja HKLM:Run nwiz NVIDIA Corporation nwiz.exe /install
Ja HKLM:Run QuickTime Task Apple Computer, Inc. "C:\Program Files\QuickTime\qttask.exe" -atboottime
Ja HKLM:Run RemoteControl Cyberlink Corp. "C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe"
Ja HKLM:Run SiSPower Microsoft Corporation Rundll32.exe SiSPower.dll,ModeAgent
Ja HKLM:Run SiSUSBRG Silicon Integrated Systems Corp. C:\WINDOWS\SiSUSBrg.exe
Ja HKLM:Run SoundMan Realtek Semiconductor Corp. SOUNDMAN.EXE
Ja Startup Common Utility Tray.lnk Silicon Integrated Systems Corporation C:\WINDOWS\system32\sistray.exe
Windows10- Classificatie 5.1
Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
    Citeer
    Fimmel Startte dit onderwerp 17 apr 2013, 13:49 Omgeving Aalst 113 berichten
    Iceman.

    Hieronder de gevraagde HJT

    Met dank voor de hulp.
    FIMMEL


    Logfile of Trend Micro HijackThis v2.0.4
    Scan saved at 13:44:29, on 17/04/2013
    Platform: Windows XP SP3 (WinNT 5.01.2600)
    MSIE: Internet Explorer v7.00 (7.00.6000.17128)
    Boot mode: Normal

    Running processes:
    C:\WINDOWS\System32\smss.exe
    C:\WINDOWS\system32\winlogon.exe
    C:\WINDOWS\system32\services.exe
    C:\WINDOWS\system32\lsass.exe
    C:\WINDOWS\system32\svchost.exe
    C:\WINDOWS\System32\svchost.exe
    C:\WINDOWS\system32\spoolsv.exe
    C:\WINDOWS\Explorer.EXE
    C:\Program Files\QuickTime\qttask.exe
    C:\Program Files\Belgacom\bin\sprtcmd.exe
    C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\DATAMN~1.EXE
    C:\Program Files\Java\jre6\bin\jqs.exe
    C:\Program Files\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE
    C:\Program Files\Ask.com\Updater\Updater.exe
    C:\WINDOWS\SOUNDMAN.EXE
    C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe
    C:\WINDOWS\system32\ctfmon.exe
    C:\Program Files\Messenger\msmsgs.exe
    C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe
    C:\WINDOWS\system32\sistray.exe
    C:\WINDOWS\system32\nvsvc32.exe
    C:\Program Files\Belgacom\bin\sprtsvc.exe
    C:\WINDOWS\system32\svchost.exe
    C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
    C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
    C:\WINDOWS\system32\msiexec.exe
    C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe

    R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.skynet.be/search
    R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.google.be/
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
    R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Local Page =
    R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page =
    R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = Koppelingen
    R3 - URLSearchHook: UrlSearchHook Class - {00000000-6E41-4FD3-8538-502F5495E5FC} - C:\Program Files\Ask.com\GenericAskToolbar.dll
    R3 - URLSearchHook: Download Energy Toolbar - {ad708c09-d51b-45b3-9d28-4eba2681febf} - C:\Program Files\Download_Energy\prxtbDow1.dll
    O2 - BHO: Adobe PDF Reader Help bij koppelingen - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
    O2 - BHO: facemoods Helper - {64182481-4F71-486b-A045-B233BD0DA8FC} - C:\Program Files\facemoods.com\facemoods\1.4.17.11\bh\facemoods.dll
    O2 - BHO: Norton Vulnerability Protection - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\IPS\IPSBHO.DLL
    O2 - BHO: UrlHelper Class - {74322BF9-DF26-493f-B0DA-6D2FC5E6429E} - C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\IEBHO.dll
    O2 - BHO: SSVHelper Class - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre6\bin\ssv.dll
    O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
    O2 - BHO: Norton Identity Protection - {AB4C7833-A6EC-433f-B9FE-6B14B1A2F836} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
    O2 - BHO: Download Energy - {ad708c09-d51b-45b3-9d28-4eba2681febf} - C:\Program Files\Download_Energy\prxtbDow1.dll
    O2 - BHO: Google Toolbar Notifier BHO - {AF69DE43-7D58-4638-B6FA-CE66B5AD205D} - C:\Program Files\Google\GoogleToolbarNotifier\5.7.8313.1002\swg.dll
    O2 - BHO: MediaBar - {c2d64ff7-0ab8-4263-89c9-ea3b0f8f050c} - C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\ToolBar\bsdtxmltbpi.dll
    O2 - BHO: Ask Toolbar BHO - {D4027C7F-154A-4066-A1AD-4243D8127440} - C:\Program Files\Ask.com\GenericAskToolbar.dll
    O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
    O2 - BHO: JQSIEStartDetectorImpl - {E7E6F031-17CE-4C07-BC86-EABFE594F69C} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll
    O2 - BHO: EpsonToolBandKicker Class - {E99421FB-68DD-40F0-B4AC-B7027CAE2F1A} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
    O3 - Toolbar: EPSON Web-To-Page - {EE5D279F-081B-4404-994D-C6B60AAEBA6D} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
    O3 - Toolbar: Download Energy Toolbar - {ad708c09-d51b-45b3-9d28-4eba2681febf} - C:\Program Files\Download_Energy\prxtbDow1.dll
    O3 - Toolbar: facemoods Toolbar - {DB4E9724-F518-4dfd-9C7C-78B52103CAB9} - C:\Program Files\facemoods.com\facemoods\1.4.17.11\facemoodsTlbr.dll
    O3 - Toolbar: MediaBar - {c2d64ff7-0ab8-4263-89c9-ea3b0f8f050c} - C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\ToolBar\bsdtxmltbpi.dll
    O3 - Toolbar: (no name) - {98889811-442D-49dd-99D7-DC866BE87DBC} - (no file)
    O3 - Toolbar: Ask Toolbar - {D4027C7F-154A-4066-A1AD-4243D8127440} - C:\Program Files\Ask.com\GenericAskToolbar.dll
    O3 - Toolbar: Norton Identity Safe Toolbar - {A13C2648-91D4-4bf3-BC6D-0079707C4389} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
    O3 - Toolbar: Google Toolbar - {2318C2B1-4965-11d4-9B18-009027A5CD4F} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
    O4 - HKLM\..\Run: [SiSUSBRG] C:\WINDOWS\SiSUSBrg.exe
    O4 - HKLM\..\Run: [SiSPower] Rundll32.exe SiSPower.dll,ModeAgent
    O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup
    O4 - HKLM\..\Run: [nwiz] nwiz.exe /install
    O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit
    O4 - HKLM\..\Run: [QuickTime Task] "C:\Program Files\QuickTime\qttask.exe" -atboottime
    O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
    O4 - HKLM\..\Run: [Belgacom] "C:\Program Files\Belgacom\bin\sprtcmd.exe" /P Belgacom
    O4 - HKLM\..\Run: [DATAMNGR] C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\DATAMN~1.EXE
    O4 - HKLM\..\Run: [facemoods] "C:\Program Files\facemoods.com\facemoods\1.4.17.11\facemoodssrv.exe" /md I
    O4 - HKLM\..\Run: [ApnUpdater] "C:\Program Files\Ask.com\Updater\Updater.exe"
    O4 - HKLM\..\Run: [SoundMan] SOUNDMAN.EXE
    O4 - HKLM\..\Run: [RemoteControl] "C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe"
    O4 - HKLM\..\Run: [NeroFilterCheck] C:\WINDOWS\system32\NeroCheck.exe
    O4 - HKCU\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\ctfmon.exe
    O4 - HKCU\..\Run: [MSMSGS] "C:\Program Files\Messenger\msmsgs.exe" /background
    O4 - HKCU\..\Run: [swg] "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe"
    O4 - HKUS\S-1-5-19\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Lokale service')
    O4 - HKUS\S-1-5-20\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Netwerkservice')
    O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
    O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
    O4 - Global Startup: Utility Tray.lnk = C:\WINDOWS\system32\sistray.exe
    O8 - Extra context menu item: E&xporteren naar Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000
    O9 - Extra button: (no name) - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
    O9 - Extra 'Tools' menuitem: Sun Java Console - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
    O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
    O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
    O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
    O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
    O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
    O16 - DPF: {37E92FB8-76BF-445A-B12D-158D787680D4} (Uploader Control) - http://belgacom.smartphoto.be/js/Uploader8.cab
    O16 - DPF: {3CA45906-EF10-4E4E-9BE4-B444D220FCB0} (Uploader Control) - http://ua.foto.com/ImageUploader6.cab
    O16 - DPF: {5D637FAD-E202-48D1-8F18-5B9C459BD1E3} - http://belgacom.extrafilm.be/ImageUploader5.cab
    O16 - DPF: {6E32070A-766D-4EE6-879C-DC1FA91D2FC3} (MUWebControl Class) - http://www.update.microsoft.com/microso ... 2560810218
    O16 - DPF: {6E5E167B-1566-4316-B27F-0DDAB3484CF7} (Image Uploader Control) - http://belgacom.extrafilm.be/ImageUploader4.cab
    O16 - DPF: {A73BAEFA-EE65-494D-BEDB-DD3E5A34FA98} (Image Uploader) - http://belgacom.extrafilm.be/ImageUploader4.cab
    O16 - DPF: {B60CEFE7-2DD0-4B78-951A-509D951DB1F0} (ExtraFilm Uploader Control) - http://www.extrafilm.be/ExtraFilmUploader6.cab
    O16 - DPF: {D27CDB6E-AE6D-11CF-96B8-444553540000} (Shockwave Flash Object) - http://fpdownload2.macromedia.com/get/s ... wflash.cab
    O20 - AppInit_DLLs: C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\datamngr.dll C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\IEBHO.dll
    O22 - SharedTaskScheduler: Preloader van browseui - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll
    O22 - SharedTaskScheduler: Cache-daemon voor onderdeelcategorieën - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll
    O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe
    O23 - Service: Google Updateservice (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
    O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
    O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
    O23 - Service: Java Quick Starter (JavaQuickStarterService) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe
    O23 - Service: Norton AntiVirus (NAV) - Symantec Corporation - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
    O23 - Service: Norton Identity Safe (NCO) - Symantec Corporation - C:\Program Files\Norton Identity Safe\Engine\2013.2.1.33\ccSvcHst.exe
    O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\system32\nvsvc32.exe
    O23 - Service: SupportSoft Sprocket Service (belgacom) (sprtsvc_belgacom) - SupportSoft, Inc. - C:\Program Files\Belgacom\bin\sprtsvc.exe
    O23 - Service: SupportSoft RemoteAssist - SupportSoft, Inc. - C:\Program Files\Common Files\Supportsoft\bin\ssrc.exe

    --
    End of file - 10781 bytes
    Windows10- Classificatie 5.1
    Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
    RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
      Citeer
      Fimmel Startte dit onderwerp 18 apr 2013, 21:15 Omgeving Aalst 113 berichten
      Iceman.

      Ik zal morgen bij de buurvrouw gaan om het nodige uit te werken.

      Ik stuur u dan de verschillende logjes.

      Nog een fijne avond

      MVrGr

      Fimmel
      Windows10- Classificatie 5.1
      Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
      RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
        Citeer
        Fimmel Startte dit onderwerp 19 apr 2013, 09:55 Omgeving Aalst 113 berichten
        Iceman.

        Zoals gevraagd vindt u hieronder de verschillen Logjes.


        # AdwCleaner v2.200 - Verslag gemaakt op 19/04/2013 om 09:22:18
        # Geactualiseerd op 02/04/2013 door Xplode
        # Besturingssysteem : Microsoft Windows XP Service Pack 3 (32 bits)
        # Gebruiker : admin - RCS-2F0C5268EFA
        # Opstarten Modus : Normale modus
        # Gelanceerd vanaf : C:\Documents and Settings\admin\Local Settings\Temporary Internet Files\Content.IE5\GX7DI4DH\adwcleaner[1].exe
        # Optie [Verwijderen]


        ***** [Diensten] *****


        ***** [Files / Mappen] *****

        File Verwijdert : C:\END
        File Verwijdert : C:\Program Files\Mozilla FireFox\Components\AskSearch.js
        File Verwijdert : C:\Program Files\Mozilla Firefox\searchplugins\fcmdSrch.xml
        File Verwijdert : C:\WINDOWS\system32\conduitEngine.tmp
        File Verwijdert : C:\WINDOWS\Tasks\Scheduled Update for Ask Toolbar.job
        Map Verwijdert : C:\DOCUME~1\admin\LOCALS~1\Temp\AskSearch
        Map Verwijdert : C:\Documents and Settings\admin\Application Data\Babylon
        Map Verwijdert : C:\Documents and Settings\admin\Application Data\BabylonToolbar
        Map Verwijdert : C:\Documents and Settings\admin\Application Data\facemoods.com
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\AskToolbar
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\Babylon
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\Conduit
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\ConduitEngine
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\Download_Energy
        Map Verwijdert : C:\Documents and Settings\admin\Local Settings\Application Data\PackageAware
        Map Verwijdert : C:\Documents and Settings\All Users\Application Data\Ask
        Map Verwijdert : C:\Documents and Settings\All Users\Application Data\Babylon
        Map Verwijdert : C:\Program Files\Ask.com
        Map Verwijdert : C:\Program Files\Download_Energy
        Map Verwijdert : C:\Program Files\facemoods.com
        Map Verwijdert : C:\WINDOWS\Installer\{86D4B82A-ABED-442A-BE86-96357B70F4FE}

        ***** [Register] *****

        Data Verwijdert : HKLM\..\Windows [AppInit_DLLs] = C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\datamngr.dll
        Data Verwijdert : HKLM\..\Windows [AppInit_DLLs] = C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\IEBHO.dll
        Sleutel Verwijdert : HKCU\Software\APN
        Sleutel Verwijdert : HKCU\Software\Ask.com
        Sleutel Verwijdert : HKCU\Software\AskToolbar
        Sleutel Verwijdert : HKCU\Software\BabylonToolbar
        Sleutel Verwijdert : HKCU\Software\Conduit
        Sleutel Verwijdert : HKCU\Software\conduitEngine
        Sleutel Verwijdert : HKCU\Software\DataMngr
        Sleutel Verwijdert : HKCU\Software\Download_Energy
        Sleutel Verwijdert : HKCU\Software\facemoods.com
        Sleutel Verwijdert : HKCU\Software\InstallCore
        Sleutel Verwijdert : HKCU\Software\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A5AA24EA-11B8-4113-95AE-9ED71DEAF12A}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\{79A765E1-C399-405B-85AF-466F52E918B0}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{3041D03E-FD4B-44E0-B742-2D9B88305F98}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{98889811-442D-49DD-99D7-DC866BE87DBC}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{DB4E9724-F518-4DFD-9C7C-78B52103CAB9}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0974BA1E-64EC-11DE-B2A5-E43756D89593}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{201F27D4-3704-41D6-89C1-AA35E39143ED}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{2EECD738-5844-4A99-B4B6-146BF802613B}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3041D03E-FD4B-44E0-B742-2D9B88305F98}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{64182481-4F71-486B-A045-B233BD0DA8FC}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{98889811-442D-49DD-99D7-DC866BE87DBC}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{98C5D503-243C-4E86-90FF-9915FD39C9D1}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{9CFACCB6-2F3F-4177-94EA-0D2B72D384C1}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{A6174F27-1FFF-E1D6-A93F-BA48AD5DD448}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{D4027C7F-154A-4066-A1AD-4243D8127440}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{DB4E9724-F518-4DFD-9C7C-78B52103CAB9}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{F72841F0-4EF1-4DF5-BCE5-B3AC8ACF5478}
        Sleutel Verwijdert : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\{79A765E1-C399-405B-85AF-466F52E918B0}
        Sleutel Verwijdert : HKCU\Software\SmartBar
        Sleutel Verwijdert : HKCU\Software\Softonic
        Sleutel Verwijdert : HKCU\Software\Toolbar
        Sleutel Verwijdert : HKCU\Toolbar
        Sleutel Verwijdert : HKLM\Software\APN
        Sleutel Verwijdert : HKLM\Software\AskToolbar
        Sleutel Verwijdert : HKLM\Software\Babylon
        Sleutel Verwijdert : HKLM\Software\BabylonToolbar
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{09C554C3-109B-483C-A06B-F14172F1A947}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{35C1605E-438B-4D64-AAB1-8885F097A9B1}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{5B1881D1-D9C7-46DF-B041-1E593282C7D0}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{9B0CB95C-933A-4B8C-B6D4-EDCD19A43874}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{AD25754E-D76C-42B3-A335-2F81478B722F}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{B12E99ED-69BD-437C-86BE-C862B9E5444D}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{BDB69379-802F-4EAF-B541-F8DE92DD98DB}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\escort.DLL
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\escortApp.DLL
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\escortEng.DLL
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\escorTlbr.DLL
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\esrv.EXE
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\AppID\GenericAskToolbar.DLL
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\b
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Babylon.dskBnd
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Babylon.dskBnd.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\bbylnApp.appCore
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\bbylnApp.appCore.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\bbylntlbr.bbylntlbrHlpr
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\bbylntlbr.bbylntlbrHlpr.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{00000000-6E41-4FD3-8538-502F5495E5FC}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{64182481-4F71-486B-A045-B233BD0DA8FC}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{98C5D503-243C-4E86-90FF-9915FD39C9D1}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{9AFB8248-617F-460D-9366-D71CDEDA3179}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{A5B99E41-E157-4209-8AAC-DB003A816079}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{AD20D01C-C939-4DD2-8C55-56935A48987E}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{D4027C7F-154A-4066-A1AD-4243D8127440}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{DB4E9724-F518-4DFD-9C7C-78B52103CAB9}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{DDE2C74F-58CC-4D71-8CE1-09DEBB8CFB78}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{E95EAD3F-18C6-4304-9DC6-BD6FD8E11D37}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\CLSID\{F33B8F6B-4034-4CA8-8971-1252AE6629F4}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\escort.escortIEPane
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\escort.escortIEPane.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\escort.escrtBtn.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\esrv.BabylonESrvc
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\esrv.BabylonESrvc.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\esrv.escrtSrvc
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\esrv.escrtSrvc.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.dskBnd
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.dskBnd.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.facemoodsHlpr
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.facemoodsHlpr.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.xtrnl
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoods.xtrnl.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoodsApp.appCore
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\facemoodsApp.appCore.1
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\GenericAskToolbar.ToolbarWnd
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\GenericAskToolbar.ToolbarWnd.1
        Sleutel Verwijdert : HKLM\Software\Classes\Installer\Features\A28B4D68DEBAA244EB686953B7074FEF
        Sleutel Verwijdert : HKLM\Software\Classes\Installer\Products\A28B4D68DEBAA244EB686953B7074FEF
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{44C3C1DB-2127-433C-98EC-4C9412B5FC3A}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{4D5132DD-BB2B-4249-B5E0-D145A8C982E1}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{542FA950-C57A-4E17-B3E1-D935DFE15DEE}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{5B035F86-41B5-40F1-AAAD-3D219F30244E}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{6365AC7B-9920-4D8B-AF5D-3BDFEAC340A8}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{6A934270-717F-4BC3-BA59-BC9BED47A8D2}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{6C434537-053E-486D-B62A-160059D9D456}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{6E4C89CF-3061-4EE4-B22A-B7A8AAEA5CB3}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{706D4A4B-184A-4434-B331-296B07493D2D}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{74C012C4-00FB-4F04-9AFB-4AD5449D2018}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{78888F8B-D5E4-43CE-89F5-C8C18223AF64}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{79B13431-CCAC-4097-8889-D0289E5E924F}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{8B8558F6-DC26-4F39-8417-34B8934AA459}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{8BE10F21-185F-4CA0-B789-9921674C3993}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{8C8D5C57-3CAD-4CF9-BCAD-F873678DA883}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{91CF619A-4686-4CA4-9232-3B2E6B63AA92}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{94C0B25D-3359-4B10-B227-F96A77DB773F}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{981334CB-7B8B-431F-B86D-67B7426B125B}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{A3A2A5C0-1306-4D1A-A093-9CECA4230002}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{A9379648-F6EB-4F65-A624-1C10411A15D0}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{AC71B60E-94C9-4EDE-BA46-E146747BB67E}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{B0B75FBA-7288-4FD3-A9EB-7EE27FA65599}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{B173667F-8395-4317-8DD6-45AD1FE00047}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{B32672B3-F656-46E0-B584-FE61C0BB6037}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{BFE569F7-646C-4512-969B-9BE3E580D393}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{C1C2FC43-F042-4F17-AEDB-C5ABF3B42E4B}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{C2434722-5C85-4CA0-BA69-1B67E7AB3D68}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{C2996524-2187-441F-A398-CD6CB6B3D020}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{C8D424EF-CB21-49A0-8659-476FBAB0F8E8}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{E047E227-5342-4D94-80F7-CFB154BF55BD}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{E3F79BE9-24D4-4F4D-8C13-DF2C9899F82E}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{E77EEF95-3E83-4BB8-9C0D-4A5163774997}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{F16AB1DB-15C0-4456-A29E-4DF24FB9E3D2}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Interface\{F7EC6286-297C-4981-9DCC-FD7F57BC24C9}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\Prod.cap
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{09C554C3-109B-483C-A06B-F14172F1A947}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{12A5F606-B1EC-474C-83ED-95E99FD8058E}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{2996F0E7-292B-4CAE-893F-47B8B1C05B56}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{35C1605E-438B-4D64-AAB1-8885F097A9B1}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{6E8BF012-2C85-4834-B10A-1B31AF173D70}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{AD25754E-D76C-42B3-A335-2F81478B722F}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{B12E99ED-69BD-437C-86BE-C862B9E5444D}
        Sleutel Verwijdert : HKLM\SOFTWARE\Classes\TypeLib\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
        Sleutel Verwijdert : HKLM\Software\Conduit
        Sleutel Verwijdert : HKLM\Software\DataMngr
        Sleutel Verwijdert : HKLM\Software\Download_Energy
        Sleutel Verwijdert : HKLM\Software\facemoods.com
        Sleutel Verwijdert : HKLM\SOFTWARE\Google\Chrome\Extensions\dhkplhfnhceodhffomolpfigojocbpcb
        Sleutel Verwijdert : HKLM\SOFTWARE\Google\Chrome\Extensions\ihflimipbcaljfnojhhknppphnnciiif
        Sleutel Verwijdert : HKLM\Software\ImInstaller
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{64223EDC-6ED0-4491-8A4A-553C1D2C6EBA}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{8375D9C8-634F-4ECB-8CF5-C7416BA5D542}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{9AE22B70-DBE4-480A-A0AA-2E35CD8B5554}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A5AA24EA-11B8-4113-95AE-9ED71DEAF12A}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{FFDF9EF3-3C3A-4F05-9A6E-5D3B778EC567}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{CF739809-1C6C-47C0-85B9-569DBB141420}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\{86D4B82A-ABED-442A-BE86-96357B70F4FE}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Download_Energy Toolbar
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\facemoods
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{64182481-4F71-486B-A045-B233BD0DA8FC}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{D4027C7F-154A-4066-A1AD-4243D8127440}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{98C5D503-243C-4E86-90FF-9915FD39C9D1}
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\F928123A039649549966D4C29D35B1C9
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0CFE535C35F99574E8340BFA75BF92C2
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\120DFADEB50841F408F04D2A278F9509
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\261F213D1F55267499B1F87D0CC3BCF7
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\741B4ADF27276464790022C965AB6DA8
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7DE196B10195F5647A2B21B761F3DE01
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\9D4F5849367142E4685ED8C25E44C5ED
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A5875B04372C19545BEB90D4D606C472
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A876D9E80B896EC44A8620248CC79296
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B5BAE2ED018083A4C8DA86D6E3F4B024
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B66FFAB725B92594C986DE826A867888
        Sleutel Verwijdert : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\A28B4D68DEBAA244EB686953B7074FEF
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{86D4B82A-ABED-442A-BE86-96357B70F4FE}
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Download_Energy Toolbar
        Sleutel Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\facemoods
        Waarde Verwijdert : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}]
        Waarde Verwijdert : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{D4027C7F-154A-4066-A1AD-4243D8127440}]
        Waarde Verwijdert : HKCU\Software\Microsoft\Internet Explorer\URLSearchHooks [{00000000-6E41-4FD3-8538-502F5495E5FC}]
        Waarde Verwijdert : HKCU\Software\Microsoft\Internet Explorer\URLSearchHooks [{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{98889811-442D-49DD-99D7-DC866BE87DBC}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AD708C09-D51B-45B3-9D28-4EBA2681FEBF}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{D4027C7F-154A-4066-A1AD-4243D8127440}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{DB4E9724-F518-4DFD-9C7C-78B52103CAB9}]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [10]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [ApnUpdater]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [DataMngr]
        Waarde Verwijdert : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [facemoods]

        ***** [Browsers] *****

        -\\ Internet Explorer v7.0.6000.17128

        [OK] Het register bevat geen enkele ongeoorloofde invoer.

        -\\ Google Chrome v [Onmogelijk de versie te verkrijgen]

        File : C:\Documents and Settings\admin\Local Settings\Application Data\Google\Chrome\User Data\Default\Preferences

        [OK] De file bevat geen enkele ongeoorloofde invoer.

        *************************

        AdwCleaner[S1].txt - [19674 octets] - [19/04/2013 09:22:18]

        ########## EOF - C:\AdwCleaner[S1].txt - [19735 octets] ##########


        Logfile of Trend Micro HijackThis v2.0.4
        Scan saved at 9:32:31, on 19/04/2013
        Platform: Windows XP SP3 (WinNT 5.01.2600)
        MSIE: Internet Explorer v7.00 (7.00.6000.17128)
        Boot mode: Normal

        Running processes:
        C:\WINDOWS\System32\smss.exe
        C:\WINDOWS\system32\winlogon.exe
        C:\WINDOWS\system32\services.exe
        C:\WINDOWS\system32\lsass.exe
        C:\WINDOWS\system32\svchost.exe
        C:\WINDOWS\System32\svchost.exe
        C:\WINDOWS\system32\spoolsv.exe
        C:\WINDOWS\Explorer.EXE
        C:\Program Files\Java\jre6\bin\jqs.exe
        C:\Program Files\QuickTime\qttask.exe
        C:\Program Files\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE
        C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
        C:\Program Files\Belgacom\bin\sprtcmd.exe
        C:\WINDOWS\SOUNDMAN.EXE
        C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe
        C:\WINDOWS\system32\ctfmon.exe
        C:\Program Files\Messenger\msmsgs.exe
        C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe
        C:\WINDOWS\system32\nvsvc32.exe
        C:\WINDOWS\system32\sistray.exe
        C:\Program Files\Belgacom\bin\sprtsvc.exe
        C:\WINDOWS\system32\svchost.exe
        C:\WINDOWS\system32\wuauclt.exe
        C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
        C:\Program Files\Internet Explorer\iexplore.exe
        C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe

        R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.skynet.be/search
        R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.google.be/
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
        R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Local Page =
        R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page =
        R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = Koppelingen
        O2 - BHO: Adobe PDF Reader Help bij koppelingen - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
        O2 - BHO: Norton Vulnerability Protection - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\IPS\IPSBHO.DLL
        O2 - BHO: UrlHelper Class - {74322BF9-DF26-493f-B0DA-6D2FC5E6429E} - C:\PROGRA~1\BEARSH~1\MediaBar\Datamngr\IEBHO.dll
        O2 - BHO: SSVHelper Class - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre6\bin\ssv.dll
        O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
        O2 - BHO: Norton Identity Protection - {AB4C7833-A6EC-433f-B9FE-6B14B1A2F836} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
        O2 - BHO: Google Toolbar Notifier BHO - {AF69DE43-7D58-4638-B6FA-CE66B5AD205D} - C:\Program Files\Google\GoogleToolbarNotifier\5.7.8313.1002\swg.dll
        O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
        O2 - BHO: JQSIEStartDetectorImpl - {E7E6F031-17CE-4C07-BC86-EABFE594F69C} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll
        O2 - BHO: EpsonToolBandKicker Class - {E99421FB-68DD-40F0-B4AC-B7027CAE2F1A} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
        O3 - Toolbar: EPSON Web-To-Page - {EE5D279F-081B-4404-994D-C6B60AAEBA6D} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
        O3 - Toolbar: Norton Identity Safe Toolbar - {A13C2648-91D4-4bf3-BC6D-0079707C4389} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
        O3 - Toolbar: Google Toolbar - {2318C2B1-4965-11d4-9B18-009027A5CD4F} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
        O4 - HKLM\..\Run: [SiSUSBRG] C:\WINDOWS\SiSUSBrg.exe
        O4 - HKLM\..\Run: [SiSPower] Rundll32.exe SiSPower.dll,ModeAgent
        O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup
        O4 - HKLM\..\Run: [nwiz] nwiz.exe /install
        O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit
        O4 - HKLM\..\Run: [QuickTime Task] "C:\Program Files\QuickTime\qttask.exe" -atboottime
        O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
        O4 - HKLM\..\Run: [Belgacom] "C:\Program Files\Belgacom\bin\sprtcmd.exe" /P Belgacom
        O4 - HKLM\..\Run: [SoundMan] SOUNDMAN.EXE
        O4 - HKLM\..\Run: [RemoteControl] "C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe"
        O4 - HKLM\..\Run: [NeroFilterCheck] C:\WINDOWS\system32\NeroCheck.exe
        O4 - HKCU\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\ctfmon.exe
        O4 - HKCU\..\Run: [MSMSGS] "C:\Program Files\Messenger\msmsgs.exe" /background
        O4 - HKCU\..\Run: [swg] "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe"
        O4 - HKUS\S-1-5-19\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Lokale service')
        O4 - HKUS\S-1-5-20\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Netwerkservice')
        O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
        O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
        O4 - Global Startup: Utility Tray.lnk = C:\WINDOWS\system32\sistray.exe
        O8 - Extra context menu item: E&xporteren naar Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000
        O9 - Extra button: (no name) - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
        O9 - Extra 'Tools' menuitem: Sun Java Console - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
        O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
        O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
        O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
        O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
        O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
        O16 - DPF: {37E92FB8-76BF-445A-B12D-158D787680D4} (Uploader Control) - http://belgacom.smartphoto.be/js/Uploader8.cab
        O16 - DPF: {3CA45906-EF10-4E4E-9BE4-B444D220FCB0} (Uploader Control) - http://ua.foto.com/ImageUploader6.cab
        O16 - DPF: {5D637FAD-E202-48D1-8F18-5B9C459BD1E3} - http://belgacom.extrafilm.be/ImageUploader5.cab
        O16 - DPF: {6E32070A-766D-4EE6-879C-DC1FA91D2FC3} (MUWebControl Class) - http://www.update.microsoft.com/microso ... 2560810218
        O16 - DPF: {6E5E167B-1566-4316-B27F-0DDAB3484CF7} (Image Uploader Control) - http://belgacom.extrafilm.be/ImageUploader4.cab
        O16 - DPF: {A73BAEFA-EE65-494D-BEDB-DD3E5A34FA98} (Image Uploader) - http://belgacom.extrafilm.be/ImageUploader4.cab
        O16 - DPF: {B60CEFE7-2DD0-4B78-951A-509D951DB1F0} (ExtraFilm Uploader Control) - http://www.extrafilm.be/ExtraFilmUploader6.cab
        O16 - DPF: {D27CDB6E-AE6D-11CF-96B8-444553540000} (Shockwave Flash Object) - http://fpdownload2.macromedia.com/get/s ... wflash.cab
        O22 - SharedTaskScheduler: Preloader van browseui - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll
        O22 - SharedTaskScheduler: Cache-daemon voor onderdeelcategorieën - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll
        O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe
        O23 - Service: Google Updateservice (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
        O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
        O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
        O23 - Service: Java Quick Starter (JavaQuickStarterService) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe
        O23 - Service: Norton AntiVirus (NAV) - Symantec Corporation - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
        O23 - Service: Norton Identity Safe (NCO) - Symantec Corporation - C:\Program Files\Norton Identity Safe\Engine\2013.2.1.33\ccSvcHst.exe
        O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\system32\nvsvc32.exe
        O23 - Service: SupportSoft Sprocket Service (belgacom) (sprtsvc_belgacom) - SupportSoft, Inc. - C:\Program Files\Belgacom\bin\sprtsvc.exe
        O23 - Service: SupportSoft RemoteAssist - SupportSoft, Inc. - C:\Program Files\Common Files\Supportsoft\bin\ssrc.exe

        --
        End of file - 8976 bytes


        Malwarebytes Anti-Malware 1.75.0.1300
        www.malwarebytes.org

        Databaseversie: v2013.04.13.02

        Windows XP Service Pack 3 x86 NTFS
        Internet Explorer 7.0.5730.11
        admin :: RCS-2F0C5268EFA [administrator]

        19/04/2013 9:34:35
        mbam-log-2013-04-19 (09-34-35).txt

        Scan type: Snelle scan
        Ingeschakelde scan opties: Geheugen | Opstartitems | Register | Bestanden en mappen | Heuristiek/Extra | Heuristiek/Shuriken | PUP | PUM
        Uitgeschakelde scan opties: P2P
        Objecten gescand: 212733
        Verstreken tijd: 10 minuut/minuten, 39 seconde(n)

        Geheugenprocessen gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Geheugenmodulen gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Registersleutels gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Registerwaarden gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Registerdata gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Mappen gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        Bestanden gedetecteerd: 0
        (Geen kwaadaardige objecten gedetecteerd)

        (einde)


        PS Ik had in begin van deze week de MBAM al eens laten draaien.
        Dan werden een 8tal fouten genoteerd en verwijderd.


        De log van de opstart vindt u bovenaan de topic,of moet ik een nieuwe sturen.

        Met dank en Vriendelijke groeten ook van mijn buurvrouw.

        FIMMEL.

        Windows10- Classificatie 5.1
        Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
        RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
          Citeer
          Fimmel Startte dit onderwerp 20 apr 2013, 19:18 Omgeving Aalst 113 berichten
          Iceman.

          Alles uitgevoerd zoals u opgegeven had.Pc draait nu weer normaal.
          Moet ik nog een log te sturen van gewijzigde zaken.?

          Het enige probleem heb ik met het downloaden van Adobe 10.

          Er stond nog Adobe 7 op en misschien is de sprong naar 10 wat te groot.
          Zou het nodig zijn dat ik het oude program eerst verwijderen?
          En hoe zou ik dat dan best kunnen verwijderen op die Win xp.

          Met dank bij voorbaat.

          MVrGr

          FIMMEL
          Windows10- Classificatie 5.1
          Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
          RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
            Citeer
            Fimmel Startte dit onderwerp 20 apr 2013, 20:27 Omgeving Aalst 113 berichten
            Iceman.

            Ik zal morgenvoormiddag zorgen voor de nieuwe logs van de verschillende zaken.
            Ik heb ook nog een vraagje.
            De opstart uitvinken bedoelt u toch uitschakelen en niet verwijderen.
            Graag u bevestiging zodat ik morgen bij de buurvrouw alles kan alwerken.

            Ik zal dan ook nog eens een poging doen om Adobe Reader 10 te downloaden.Moet ik eerst het oude verwijderen alvorens een niewe Adobe Reader te downloaden?Graag een antwoordje

            Met dank en nog een fijne avond.
            MVrGr
            FIMMEL
            Windows10- Classificatie 5.1
            Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
            RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
              Citeer
              Fimmel Startte dit onderwerp 21 apr 2013, 10:25 Omgeving Aalst 113 berichten
              Iceman.

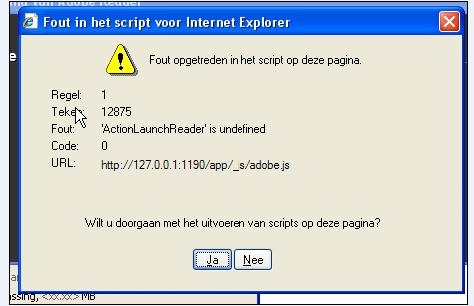
              Ik heb geprobeerd Adobe Reader 11 te downloaden met de link die u mij gaf.
              Dit is niet gelukt.
              Ik krijg telkens een foutmelding.
              Kan u mij hiervoor een oplossing geven?
              Zie screenshot hieronder.

              Afbeelding


              Hieronder vindt u ook de gevraagde Logjes voor de opstart en HJT

              Ja HKCU:Run CTFMON.EXE Microsoft Corporation C:\WINDOWS\system32\ctfmon.exe
              Ja HKCU:Run Gadwin PrintScreen Gadwin Systems, Inc C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe /nosplash
              Nee HKCU:Run MSMSGS Microsoft Corporation "C:\Program Files\Messenger\msmsgs.exe" /background
              Nee HKCU:Run swg Google Inc. "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe"
              Ja HKLM:Run Adobe Reader Speed Launcher Adobe Systems Incorporated "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
              Ja HKLM:Run Belgacom SupportSoft, Inc. "C:\Program Files\Belgacom\bin\sprtcmd.exe" /P Belgacom
              Ja HKLM:Run NeroFilterCheck Ahead Software Gmbh C:\WINDOWS\system32\NeroCheck.exe
              Ja HKLM:Run NvCplDaemon Microsoft Corporation RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup
              Ja HKLM:Run NvMediaCenter Microsoft Corporation RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit
              Nee HKLM:Run nwiz NVIDIA Corporation nwiz.exe /install
              Nee HKLM:Run QuickTime Task Apple Computer, Inc. "C:\Program Files\QuickTime\qttask.exe" -atboottime
              Nee HKLM:Run RemoteControl Cyberlink Corp. "C:\Program Files\CyberLink\PowerDVD\PDVDServ.exe"
              Nee HKLM:Run SiSPower Microsoft Corporation Rundll32.exe SiSPower.dll,ModeAgent
              Nee HKLM:Run SiSUSBRG Silicon Integrated Systems Corp. C:\WINDOWS\SiSUSBrg.exe
              Ja HKLM:Run SoundMan Realtek Semiconductor Corp. SOUNDMAN.EXE
              Ja Startup Common Utility Tray.lnk Silicon Integrated Systems Corporation C:\WINDOWS\system32\sistray.exe


              HJT log.


              Logfile of Trend Micro HijackThis v2.0.4
              Scan saved at 10:21:43, on 21/04/2013
              Platform: Windows XP SP3 (WinNT 5.01.2600)
              MSIE: Internet Explorer v8.00 (8.00.6001.18702)
              Boot mode: Normal

              Running processes:
              C:\WINDOWS\System32\smss.exe
              C:\WINDOWS\system32\winlogon.exe
              C:\WINDOWS\system32\services.exe
              C:\WINDOWS\system32\lsass.exe
              C:\WINDOWS\system32\svchost.exe
              C:\WINDOWS\System32\svchost.exe
              C:\WINDOWS\system32\spoolsv.exe
              C:\WINDOWS\Explorer.EXE
              C:\Program Files\Belgacom\bin\sprtcmd.exe
              C:\WINDOWS\SOUNDMAN.EXE
              C:\WINDOWS\system32\ctfmon.exe
              C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe
              C:\Program Files\Java\jre6\bin\jqs.exe
              C:\Program Files\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE
              C:\WINDOWS\system32\sistray.exe
              C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
              C:\WINDOWS\system32\nvsvc32.exe
              C:\Program Files\Belgacom\bin\sprtsvc.exe
              C:\WINDOWS\system32\svchost.exe
              C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
              C:\Program Files\Internet Explorer\iexplore.exe
              C:\Program Files\Internet Explorer\iexplore.exe
              C:\WINDOWS\system32\wuauclt.exe
              C:\Program Files\Adobe\Reader 8.0\Reader\AcroRd32.exe
              C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe

              R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.skynet.be/search
              R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.google.be/
              R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157
              R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
              R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
              R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/?LinkId=69157
              R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = Koppelingen
              O2 - BHO: Adobe PDF Reader Help bij koppelingen - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
              O2 - BHO: Norton Vulnerability Protection - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\IPS\IPSBHO.DLL
              O2 - BHO: SSVHelper Class - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre6\bin\ssv.dll
              O2 - BHO: Norton Identity Protection - {AB4C7833-A6EC-433f-B9FE-6B14B1A2F836} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
              O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
              O2 - BHO: JQSIEStartDetectorImpl - {E7E6F031-17CE-4C07-BC86-EABFE594F69C} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll
              O2 - BHO: EpsonToolBandKicker Class - {E99421FB-68DD-40F0-B4AC-B7027CAE2F1A} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
              O3 - Toolbar: EPSON Web-To-Page - {EE5D279F-081B-4404-994D-C6B60AAEBA6D} - C:\Program Files\EPSON\EPSON Web-To-Page\EPSON Web-To-Page.dll
              O3 - Toolbar: Norton Identity Safe Toolbar - {A13C2648-91D4-4bf3-BC6D-0079707C4389} - C:\Program Files\Norton Identity Safe\Engine\2013.2.0.18\coIEPlg.dll
              O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup
              O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit
              O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
              O4 - HKLM\..\Run: [Belgacom] "C:\Program Files\Belgacom\bin\sprtcmd.exe" /P Belgacom
              O4 - HKLM\..\Run: [SoundMan] SOUNDMAN.EXE
              O4 - HKLM\..\Run: [NeroFilterCheck] C:\WINDOWS\system32\NeroCheck.exe
              O4 - HKCU\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\ctfmon.exe
              O4 - HKCU\..\Run: [Gadwin PrintScreen] C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe /nosplash
              O4 - HKUS\S-1-5-19\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Lokale service')
              O4 - HKUS\S-1-5-20\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Netwerkservice')
              O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
              O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
              O4 - Global Startup: Utility Tray.lnk = C:\WINDOWS\system32\sistray.exe
              O8 - Extra context menu item: E&xporteren naar Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000
              O9 - Extra button: (no name) - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
              O9 - Extra 'Tools' menuitem: Sun Java Console - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre6\bin\jp2iexp.dll
              O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
              O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
              O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe
              O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
              O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
              O16 - DPF: {37E92FB8-76BF-445A-B12D-158D787680D4} (Uploader Control) - http://belgacom.smartphoto.be/js/Uploader8.cab
              O16 - DPF: {3CA45906-EF10-4E4E-9BE4-B444D220FCB0} (Uploader Control) - http://ua.foto.com/ImageUploader6.cab
              O16 - DPF: {5D637FAD-E202-48D1-8F18-5B9C459BD1E3} - http://belgacom.extrafilm.be/ImageUploader5.cab
              O16 - DPF: {6E32070A-766D-4EE6-879C-DC1FA91D2FC3} (MUWebControl Class) - http://www.update.microsoft.com/microso ... 2560810218
              O16 - DPF: {6E5E167B-1566-4316-B27F-0DDAB3484CF7} (Image Uploader Control) - http://belgacom.extrafilm.be/ImageUploader4.cab
              O16 - DPF: {A73BAEFA-EE65-494D-BEDB-DD3E5A34FA98} (Image Uploader) - http://belgacom.extrafilm.be/ImageUploader4.cab
              O16 - DPF: {B60CEFE7-2DD0-4B78-951A-509D951DB1F0} (ExtraFilm Uploader Control) - http://www.extrafilm.be/ExtraFilmUploader6.cab
              O16 - DPF: {D27CDB6E-AE6D-11CF-96B8-444553540000} (Shockwave Flash Object) - http://fpdownload2.macromedia.com/get/s ... wflash.cab
              O22 - SharedTaskScheduler: Preloader van browseui - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll
              O22 - SharedTaskScheduler: Cache-daemon voor onderdeelcategorieën - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll
              O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe
              O23 - Service: Google Updateservice (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
              O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
              O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
              O23 - Service: Java Quick Starter (JavaQuickStarterService) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe
              O23 - Service: Norton AntiVirus (NAV) - Symantec Corporation - C:\Program Files\Norton AntiVirus\Engine\20.3.1.22\ccSvcHst.exe
              O23 - Service: Norton Identity Safe (NCO) - Symantec Corporation - C:\Program Files\Norton Identity Safe\Engine\2013.2.1.33\ccSvcHst.exe
              O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\system32\nvsvc32.exe
              O23 - Service: SupportSoft Sprocket Service (belgacom) (sprtsvc_belgacom) - SupportSoft, Inc. - C:\Program Files\Belgacom\bin\sprtsvc.exe
              O23 - Service: SupportSoft RemoteAssist - SupportSoft, Inc. - C:\Program Files\Common Files\Supportsoft\bin\ssrc.exe

              --
              End of file - 7973 bytes


              Dank voor de hulp en een fijne zondag.

              FIMMEL
              Windows10- Classificatie 5.1
              Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
              RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
                Citeer
                Fimmel Startte dit onderwerp 21 apr 2013, 18:53 Omgeving Aalst 113 berichten
                Iceman.

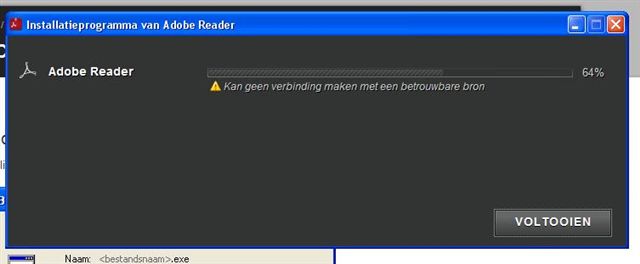
                Het lukt mij niet om die Adobe Reader te downloaden.
                Ik ben begonnen met Adobe 9 zoals u mij opdroeg.

                Bij de instalatie krijg ik altijd bij 50 a 60 % een stop met de opmerking zoals u op bijgevoegde printscreen kan zien

                Afbeelding

                Het antivirus programma werd uitgeschakeld.


                Ik heb wel voor een paar dagen Adobe 10 willen downloaden en zoals u weet werd dat ook onderbroken.Zou dat mogelijk zijn dat er het een en ander daarvan blijven hangen is?
                Ik had gedacht om de ADWcleaner eens te laten draaien?
                Wat denkt u hierover?

                Of heeft u nog een andere oplossing.

                MVrGr

                FIMMEL
                Windows10- Classificatie 5.1
                Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
                RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
                  Citeer
                  Fimmel Startte dit onderwerp 22 apr 2013, 11:40 Omgeving Aalst 113 berichten
                  Iceman.

                  Ik heb zoals u gevraagd hebt Ccleaner laten lopen en dan een Registerscan gedaan met Eusing Free Register Cleaner.
                  Hierin heb ik een 4tal zaken gezien die met Adobe te maken haden.
                  Dus alles van Adobe 10 zal er wel afgeweest zijn.

                  Toch lukte het niet Om Adobe 9 te downloaden.( Zelfde fout.)

                  Voor het ogenblik staat er Adobe Flach Player 11 en Adobe Reader 8 nog op.

                  Wat kan ik nog doen?

                  Dank en MVrGr

                  FIMMEL
                  Windows10- Classificatie 5.1
                  Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
                  RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
                    Citeer
                    Fimmel Startte dit onderwerp 22 apr 2013, 19:06 Omgeving Aalst 113 berichten
                    Verhaegen.

                    Wil rekening houden dat het hier over een Win xp gaat.
                    Zie mijn openingsbericht.

                    Ik denk dat er veranderingen zullen nodig zijn.

                    Graag uw antwoord hierover.

                    Nog een vraagje: Acrobat Reader en adobe Reader gaat dat over hetzelfde??
                    Het gaat hier wel over Adobe Reader 8

                    Dank en MVrGr

                    Fimmel.

                    Laatst gewijzigd door Fimmel op 22 apr 2013, 19:37, 1 keer totaal gewijzigd.

                    Windows10- Classificatie 5.1
                    Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
                    RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
                      Citeer
                      Fimmel Startte dit onderwerp 22 apr 2013, 19:48 Omgeving Aalst 113 berichten
                      Verhaegen

                      Uw opgegeven link heb ik eens doorgelezen en zou alleen mogen gebruikt worden voor Adobe reader 9 en 10 .Deze die ik moet verwijderen is Adobe reader 8
                      Hier uw opgegeven link.

                      http://labs.adobe.com/downloads/acrobatcleaner.html

                      Ik veronderstel dat ik die niet kan gebruiken.

                      Dank voor antwoord,
                      MVrGr
                      FIMMEL
                      Windows10- Classificatie 5.1
                      Intel(R)Core(TM) i5 CPU--750@ 2.67GHz-2.66GHz
                      RAM 4GB- 64Bits-Telenet Security-M O Outlook- CCleaner- Eusing Register Cleaner-Spywareblaaster.MBAM-IE11-Microsoft Edge-ADW cleaner.HJT.
                        Citeer

                        Schrijf gerust een antwoord

                        Om te antwoorden heb je een gratis account nodig. Heb je al een account, klik dan op "Aanmelden". Via "Gratis account maken" maak je er eenvoudig een in enkele minuten.