Computer - Spyware

melding bij opstarten-opgelost-

Gestart door rogerxx8 op 23 mei 2013, 15:04 16 berichten 6.474 keer gelezen Reageer
rogerxx8 Startte dit onderwerp 23 mei 2013, 15:04 In het bronsgroen eikenhout 83 berichten
Regelmatig, niet altijd, verschijnt bij het opstarten van mijn computer: RunDLL32IEDKCS32.DLL.BrandIE4SIGNUP
Wat het juist betekent weet ik niet, maar ik zou graag weten hoe ik dit verwijderd kan krijgen of wat ik ermee moet aanvangen.

Graag informatie hieromtrent.

groeten
Roger
En na de regen....
Kom jij !
Acer entertainment desktop.
Intel Core i5 4430
Windows 10 -64 bit. Home Microsoft Office 2010
Norton 360 via Proximus

    Citeer
    rogerxx8 Startte dit onderwerp 25 mei 2013, 18:55 In het bronsgroen eikenhout 83 berichten
    Hier dan mijn Hijack log.
    Gelieve na te kijken a.u.b.


    Logfile of Trend Micro HijackThis v2.0.4
    Scan saved at 18:50:31, on 25/05/2013
    Platform: Windows XP SP3 (WinNT 5.01.2600)
    MSIE: Internet Explorer v8.00 (8.00.6001.18702)
    Boot mode: Normal

    Running processes:
    C:\WINDOWS\System32\smss.exe
    C:\WINDOWS\system32\winlogon.exe
    C:\WINDOWS\system32\services.exe
    C:\WINDOWS\system32\lsass.exe
    C:\Program Files\IObit\Advanced SystemCare 6\ASCService.exe
    C:\WINDOWS\system32\Ati2evxx.exe
    C:\WINDOWS\system32\svchost.exe
    C:\WINDOWS\System32\svchost.exe
    C:\WINDOWS\system32\Ati2evxx.exe
    C:\WINDOWS\system32\brsvc01a.exe
    C:\WINDOWS\system32\spoolsv.exe
    C:\WINDOWS\system32\brss01a.exe
    C:\WINDOWS\system32\svchost.exe
    C:\Program Files\Broadcom\MgmtAgent\BrcmMgmtAgent.exe
    C:\Program Files\Search Results Toolbar\Datamngr\DatamngrCoordinator.exe
    C:\Program Files\Java\jre7\bin\jqs.exe
    C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
    C:\Program Files\Nitro\Reader 3\NitroPDFReaderDriverService3.exe
    C:\Program Files\CDBurnerXP\NMSAccessU.exe
    C:\WINDOWS\system32\svchost.exe
    C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
    C:\Program Files\Wise\Wise Care 365\WiseTray.exe
    C:\WINDOWS\Explorer.EXE
    C:\Program Files\Belgium Identity Card\BeID Certprop\beidsccertprop.exe
    C:\Program Files\Common Files\Java\Java Update\jusched.exe
    C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe
    C:\WINDOWS\system32\ctfmon.exe
    C:\Program Files\IObit\Advanced SystemCare 6\ASCTray.exe
    C:\WINDOWS\System32\svchost.exe
    C:\Program Files\Start Menu X\StartMenuX.exe
    C:\Documents and Settings\Administrator\Application Data\Yontoo\YontooDesktop.exe
    C:\Program Files\iPrint\iPrint.exe
    C:\Program Files\MiniReminder\MiniReminder.exe
    C:\Program Files\Crazy Browser\Crazy Browser.exe
    C:\WINDOWS\system32\msiexec.exe
    C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe

    R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://nl.msn.com/
    R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.google.be/
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.portaldosites.com/?utm_sourc ... 1369119659
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
    R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
    R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.portaldosites.com/?utm_sourc ... 1369119659
    R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant = http://search.portaldosites.com/web/?ut ... 0KYC3&ts=0
    R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch = http://search.portaldosites.com/web/?ut ... 0KYC3&ts=0
    R1 - HKCU\Software\Microsoft\Internet Explorer\Main,First Home Page = http://g.msn.com/1me10IE8ENUS/701
    R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = Koppelingen
    O2 - BHO: Search-Results Toolbar - {15a0413e-9f45-4d45-9a75-2c20b15b5b51} - C:\PROGRA~1\SEARCH~1\Datamngr\SRTOOL~1\searchresultsDx.dll
    O2 - BHO: Norton Identity Protection - {602ADB0E-4AFF-4217-8AA1-95DAC4DFA408} - C:\Program Files\Norton 360\Engine\20.3.1.22\coIEPlg.dll
    O2 - BHO: Norton Vulnerability Protection - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\Program Files\Norton 360\Engine\20.3.1.22\IPS\IPSBHO.DLL
    O2 - BHO: Java(tm) Plug-In SSV Helper - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre7\bin\ssv.dll
    O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
    O2 - BHO: URLRedirectionBHO - {B4F3A835-0E21-4959-BA22-42B3008E02FF} - C:\PROGRA~1\MICROS~2\Office14\URLREDIR.DLL
    O2 - BHO: Advanced SystemCare Browser Protection - {BA0C978D-D909-49B6-AFE2-8BDE245DC7E6} - C:\PROGRA~1\IObit\ADVANC~2\BROWER~1\ASCPLU~1.DLL
    O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre7\bin\jp2ssv.dll
    O3 - Toolbar: Search-Results Toolbar - {15a0413e-9f45-4d45-9a75-2c20b15b5b51} - C:\PROGRA~1\SEARCH~1\Datamngr\SRTOOL~1\searchresultsDx.dll
    O3 - Toolbar: Norton Toolbar - {7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} - C:\Program Files\Norton 360\Engine\20.3.1.22\coIEPlg.dll
    O4 - HKLM\..\Run: [beidsccertprop] C:\Program Files\Belgium Identity Card\BeID Certprop\beidsccertprop.exe
    O4 - HKLM\..\Run: [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
    O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
    O4 - HKLM\..\Run: [DATAMNGR] C:\PROGRA~1\SEARCH~1\Datamngr\DATAMN~2.EXE
    O4 - HKCU\..\Run: [Gadwin PrintScreen] C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe /nosplash
    O4 - HKCU\..\Run: [ctfmon.exe] C:\WINDOWS\system32\ctfmon.exe
    O4 - HKCU\..\Run: [Advanced SystemCare 6] "C:\Program Files\IObit\Advanced SystemCare 6\ASCTray.exe" /AutoStart
    O4 - HKCU\..\Run: [StartMenuX] C:\Program Files\Start Menu X\StartMenuX.exe
    O4 - HKCU\..\Run: [Yontoo Desktop] "C:\Documents and Settings\Administrator\Application Data\Yontoo\YontooDesktop.exe"
    O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
    O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
    O4 - Startup: MiniReminder.lnk = C:\Program Files\MiniReminder\MiniReminder.exe
    O4 - Global Startup: iPrint.lnk = C:\Program Files\iPrint\iPrint.exe
    O8 - Extra context menu item: &Verzenden naar OneNote - res://C:\PROGRA~1\MICROS~2\Office14\ONBttnIE.dll/105
    O8 - Extra context menu item: E&xporteren naar Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office14\EXCEL.EXE/3000
    O9 - Extra button: Verzenden naar OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\Office14\ONBttnIE.dll
    O9 - Extra 'Tools' menuitem: &Verzenden naar OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\Office14\ONBttnIE.dll
    O9 - Extra button: &Gekoppelde notities van OneNote - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\Office14\ONBttnIELinkedNotes.dll
    O9 - Extra 'Tools' menuitem: &Gekoppelde notities van OneNote - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\Office14\ONBttnIELinkedNotes.dll
    O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
    O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
    O16 - DPF: {C6B95BE9-4373-4BF8-9D18-9FCEAE5563F0} - https://col0-sec.mail.live.com/mail/Mai ... 2118427318
    O18 - Protocol: base64 - (no CLSID) - (no file)
    O18 - Protocol: chrome - (no CLSID) - (no file)
    O18 - Protocol: prox - (no CLSID) - (no file)
    O18 - Protocol: skype4com - {FFC8B962-9B40-4DFF-9458-1830C7DD7F5D} - C:\PROGRA~1\COMMON~1\Skype\SKYPE4~1.DLL
    O18 - Filter hijack: text/xml - {807573E5-5146-11D5-A672-00B0D022E945} - C:\Program Files\Common Files\Microsoft Shared\OFFICE14\MSOXMLMF.DLL
    O22 - SharedTaskScheduler: Preloader van browseui - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll
    O22 - SharedTaskScheduler: Cache-daemon voor onderdeelcategorieën - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll
    O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe
    O23 - Service: Advanced SystemCare Service 6 (AdvancedSystemCareService6) - IObit - C:\Program Files\IObit\Advanced SystemCare 6\ASCService.exe
    O23 - Service: Ati HotKey Poller - ATI Technologies Inc. - C:\WINDOWS\system32\Ati2evxx.exe
    O23 - Service: Broadcom Management Agent (BrcmMgmtAgent) - Broadcom Corporation - C:\Program Files\Broadcom\MgmtAgent\BrcmMgmtAgent.exe
    O23 - Service: BrSplService (Brother XP spl Service) - brother Industries Ltd - C:\WINDOWS\system32\brsvc01a.exe
    O23 - Service: Datamngr Coordinator (DatamngrCoordinator) - Musiclab LLC. - C:\Program Files\Search Results Toolbar\Datamngr\DatamngrCoordinator.exe
    O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
    O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
    O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
    O23 - Service: Java Quick Starter (JavaQuickStarterService) - Oracle Corporation - C:\Program Files\Java\jre7\bin\jqs.exe
    O23 - Service: Norton 360 (N360) - Symantec Corporation - C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
    O23 - Service: NitroPDFReaderDriverCreatorReadSpool3 (NitroReaderDriverReadSpool3) - Nitro PDF Software - C:\Program Files\Nitro\Reader 3\NitroPDFReaderDriverService3.exe
    O23 - Service: NMSAccess - Unknown owner - C:\Program Files\CDBurnerXP\NMSAccessU.exe
    O23 - Service: Skype Updater (SkypeUpdate) - Skype Technologies - C:\Program Files\Skype\Updater\Updater.exe
    O23 - Service: Wise Boot Assistant (WiseBootAssistant) - WiseCleaner.com - C:\Program Files\Wise\Wise Care 365\BootTime.exe

    --
    End of file - 9596 bytes
    En na de regen....
    Kom jij !
    Acer entertainment desktop.
    Intel Core i5 4430
    Windows 10 -64 bit. Home Microsoft Office 2010
    Norton 360 via Proximus

      Citeer
      rogerxx8 Startte dit onderwerp 25 mei 2013, 21:47 In het bronsgroen eikenhout 83 berichten
      Ik heb voorlopig niets verwijderd, alleen ADW zijn werk laten doen, en hieronder dan het resultaat.
      Ik wacht op verdere instructies.

      # AdwCleaner v2.301 - Verslag gemaakt op 25/05/2013 om 21:43:02
      # Geactualiseerd op 16/05/2013 door Xplode
      # Besturingssysteem : Microsoft Windows XP Service Pack 3 (32 bits)
      # Gebruiker : Administrator - VICTOIR-D335457
      # Opstarten Modus : Normale modus
      # Gelanceerd vanaf : C:\Documents and Settings\Administrator\Mijn documenten\Downloads\adwcleaner.exe
      # Optie [Zoeken]


      ***** [Diensten] *****

      Aanwezig : DatamngrCoordinator

      ***** [Files / Mappen] *****

      File Aanwezig : C:\user.js
      File Infected : C:\Documents and Settings\Administrator\Bureaublad\Int.Expl..lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      File Infected : C:\Documents and Settings\Administrator\Menu Start\Programma's\Bureau-accessoires\Systeembeheer\Internet Explorer (zonder invoegtoepassingen).lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      File Infected : C:\Documents and Settings\Administrator\Menu Start\Programma's\Bureau-accessoires\Systeembeheer\Internet Explorer (zonder invoegtoepassingen).lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      File Infected : C:\Documents and Settings\Administrator\Menu Start\Programma's\Internet Explorer.lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      File Infected : C:\Documents and Settings\Administrator\Menu Start\Programma's\Internet Explorer.lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      File Infected : C:\Documents and Settings\All Users\Bureaublad\Google Chrome.lnk ( arg. : hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659)
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\Babylon
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\eIntaller
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\Mozilla\Firefox\Profiles\0fnm3201.default\extensions\plugin@yontoo.com
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\ParetoLogic
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\searchresultstb
      Map Aanwezig : C:\Documents and Settings\Administrator\Application Data\Yontoo
      Map Aanwezig : C:\Documents and Settings\Administrator\Local Settings\Application Data\Ashampoo_NL
      Map Aanwezig : C:\Documents and Settings\Administrator\Local Settings\Application Data\Conduit
      Map Aanwezig : C:\Documents and Settings\Administrator\Local Settings\Application Data\PackageAware
      Map Aanwezig : C:\Documents and Settings\All Users\Application Data\boost_interprocess
      Map Aanwezig : C:\Documents and Settings\All Users\Application Data\ParetoLogic
      Map Aanwezig : C:\Documents and Settings\All Users\Application Data\Tarma Installer
      Map Aanwezig : C:\Program Files\Ashampoo_NL
      Map Aanwezig : C:\Program Files\BrowserCompanion
      Map Aanwezig : C:\Program Files\Common Files\337
      Map Aanwezig : C:\Program Files\Conduit
      Map Aanwezig : C:\Program Files\search results toolbar
      Map Aanwezig : C:\Program Files\Yontoo

      ***** [Register] *****

      Data Aanwezig : HKLM\...\StartMenuInternet\IEXPLORE.EXE [(Default)] = C:\Program Files\Internet Explorer\iexplore.exe hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659
      Sleutel Aanwezig : HKCU\Software\APN DTX
      Sleutel Aanwezig : HKCU\Software\APN PIP
      Sleutel Aanwezig : HKCU\Software\AppDataLow\Software\Conduit
      Sleutel Aanwezig : HKCU\Software\Ashampoo_NL
      Sleutel Aanwezig : HKCU\Software\Conduit
      Sleutel Aanwezig : HKCU\Software\Microsoft\Babylon
      Sleutel Aanwezig : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD22}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AFDBDDAA-5D3F-42EE-B79C-185A7020515B}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{0734D757-FEA6-4637-A7E4-2BD40A7FD8DA}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{2EECD738-5844-4A99-B4B6-146BF802613B}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{95B7759C-8C7F-4BF1-B163-73684A933233}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{98889811-442D-49DD-99D7-DC866BE87DBC}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{B939CF93-F2CB-443D-956C-DC523D85C9DB}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FD72061E-9FDE-484D-A58A-0BAB4151CAD8}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0734D757-FEA6-4637-A7E4-2BD40A7FD8DA}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{2EECD738-5844-4A99-B4B6-146BF802613B}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{95B7759C-8C7F-4BF1-B163-73684A933233}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{98889811-442D-49DD-99D7-DC866BE87DBC}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AB17D1EC-1C46-4220-A65C-7EC00E0AADF7}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{B939CF93-F2CB-443D-956C-DC523D85C9DB}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
      Sleutel Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{F25AF245-4A81-40DC-92F9-E9021F207706}
      Sleutel Aanwezig : HKCU\Software\PriceGong
      Sleutel Aanwezig : HKCU\Software\SmartBar
      Sleutel Aanwezig : HKCU\Software\Softonic
      Sleutel Aanwezig : HKCU\Toolbar
      Sleutel Aanwezig : HKLM\Software\Ashampoo_NL
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\{20EDC024-43C5-423E-B7F5-FD93523E0D9F}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\{373ED12D-B306-43AC-9485-A7C5133DC34C}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\{ED6535E7-F778-48A5-A060-549D30024511}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\tdataprotocol.DLL
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\updatebho.DLL
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\AppID\wit4ie.DLL
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\CLSID\{0734D757-FEA6-4637-A7E4-2BD40A7FD8DA}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\CLSID\{3C471948-F874-49F5-B338-4F214A2EE0B1}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\CLSID\{AB17D1EC-1C46-4220-A65C-7EC00E0AADF7}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\CLSID\{CC5AD34C-6F10-4CB3-B74A-C2DD4D5060A3}
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\PROTOCOLS\Handler\base64
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\PROTOCOLS\Handler\chrome
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\PROTOCOLS\Handler\prox
      Sleutel Aanwezig : HKLM\SOFTWARE\Classes\Toolbar.CT2481029
      Sleutel Aanwezig : HKLM\Software\Conduit
      Sleutel Aanwezig : HKLM\Software\DataMngr
      Sleutel Aanwezig : HKLM\Software\Desksvc
      Sleutel Aanwezig : HKLM\SOFTWARE\Google\Chrome\Extensions\dhkplhfnhceodhffomolpfigojocbpcb
      Sleutel Aanwezig : HKLM\SOFTWARE\Google\Chrome\Extensions\ibgfbdggapddbjjbopabhlhianklajie
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{A31DAC26-B181-445D-ADFF-B1AC732738AF}
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C2D64FF7-0AB8-4263-89C9-EA3B0F8F050C}
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{DB284FA6-C8E8-4D90-BED2-41C483EC37A9}
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Ashampoo_NL Toolbar
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AB17D1EC-1C46-4220-A65C-7EC00E0AADF7}
      Sleutel Aanwezig : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Ashampoo_NL Toolbar
      Sleutel Aanwezig : HKLM\Software\PIP
      Sleutel Aanwezig : HKLM\Software\portaldositesSoftware
      Sleutel Aanwezig : HKLM\Software\Tarma Installer
      Sleutel Aanwezig : HKU\S-1-5-21-1343024091-1957994488-725345543-500\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
      Sleutel Aanwezig : HKU\S-1-5-21-1343024091-1957994488-725345543-500\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD22}
      Sleutel Aanwezig : HKU\S-1-5-21-1343024091-1957994488-725345543-500\Software\Microsoft\Internet Explorer\SearchScopes\{AFDBDDAA-5D3F-42EE-B79C-185A7020515B}
      Waarde Aanwezig : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{0734D757-FEA6-4637-A7E4-2BD40A7FD8DA}]
      Waarde Aanwezig : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{E7DF6BFF-55A5-4EB7-A673-4ED3E9456D39}]
      Waarde Aanwezig : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Yontoo Desktop]
      Waarde Aanwezig : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [10]
      Waarde Aanwezig : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [DataMngr]

      ***** [Browsers] *****

      -\\ Internet Explorer v8.0.6001.18702

      [HKLM\SOFTWARE\Microsoft\Internet Explorer\Search - SearchAssistant] = hxxp://search.portaldosites.com/web/?utm_source=b&utm_medium=slbnew&from=slbnew&uid=ST3250824AS_9ND0KYC3XXXX9ND0KYC3&ts=0
      [HKLM\SOFTWARE\Microsoft\Internet Explorer\Search - CustomizeSearch] = hxxp://search.portaldosites.com/web/?utm_source=b&utm_medium=slbnew&from=slbnew&uid=ST3250824AS_9ND0KYC3XXXX9ND0KYC3&ts=0
      [HKLM\SOFTWARE\Microsoft\Internet Explorer\Main - Default_Page_URL] = hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659
      [HKLM\SOFTWARE\Microsoft\Internet Explorer\Main - Start Page] = hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659

      -\\ Mozilla Firefox v19.0.2 (nl)

      File : C:\Documents and Settings\Administrator\Application Data\Mozilla\Firefox\Profiles\0fnm3201.default\prefs.js

      [OK] De file bevat geen enkele ongeoorloofde invoer.

      -\\ Google Chrome v27.0.1453.94

      File : C:\Documents and Settings\Administrator\Local Settings\Application Data\Google\Chrome\User Data\Default\Preferences

      Aanwezig [l.50] : keyword = "portaldosites",
      Aanwezig [l.54] : search_url = "hxxp://search.portaldosites.com/web/?utm_source=b&utm_medium=slbnew&from=slbnew&uid=ST3250824AS_9ND0KYC3XXXX9ND0KYC3&ts=0&type=default&q={searchTerms}",
      Aanwezig [l.2455] : homepage = "hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659",
      Aanwezig [l.3629] : urls_to_restore_on_startup = [ "hxxp://www.portaldosites.com/?utm_source=b&utm ... 1369119659" ]

      -\\ Chromium v negative_upload_rate: 1.0

      File : C:\Documents and Settings\Administrator\Local Settings\Application Data\Chromium\User Data\Default\Preferences

      [OK] De file bevat geen enkele ongeoorloofde invoer.

      *************************

      AdwCleaner[R1].txt - [11613 octets] - [25/05/2013 21:38:36]
      AdwCleaner[R2].txt - [11543 octets] - [25/05/2013 21:43:02]

      ########## EOF - C:\AdwCleaner[R2].txt - [11604 octets] ##########
      En na de regen....
      Kom jij !
      Acer entertainment desktop.
      Intel Core i5 4430
      Windows 10 -64 bit. Home Microsoft Office 2010
      Norton 360 via Proximus

        Citeer
        rogerxx8 Startte dit onderwerp 26 mei 2013, 14:34 In het bronsgroen eikenhout 83 berichten
        Iceman 1718
        Ik heb Adw cleaner opnieuw laten draaien en dan op "verwijderen" geklikt.

        Hieronder volgt dan mijn nieuwe hijack this log.


        Logfile of Trend Micro HijackThis v2.0.4
        Scan saved at 14:27:26, on 26/05/2013
        Platform: Windows XP SP3 (WinNT 5.01.2600)
        MSIE: Internet Explorer v8.00 (8.00.6001.18702)
        Boot mode: Normal

        Running processes:
        C:\WINDOWS\System32\smss.exe
        C:\WINDOWS\system32\winlogon.exe
        C:\WINDOWS\system32\services.exe
        C:\WINDOWS\system32\lsass.exe
        C:\Program Files\IObit\Advanced SystemCare 6\ASCService.exe
        C:\WINDOWS\system32\Ati2evxx.exe
        C:\WINDOWS\system32\svchost.exe
        C:\WINDOWS\System32\svchost.exe
        C:\WINDOWS\system32\Ati2evxx.exe
        C:\WINDOWS\system32\brsvc01a.exe
        C:\WINDOWS\system32\brss01a.exe
        C:\WINDOWS\system32\spoolsv.exe
        C:\Program Files\Wise\Wise Care 365\WiseTray.exe
        C:\WINDOWS\Explorer.EXE
        C:\WINDOWS\system32\svchost.exe
        C:\Program Files\Broadcom\MgmtAgent\BrcmMgmtAgent.exe
        C:\Program Files\Java\jre7\bin\jqs.exe
        C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
        C:\Program Files\Nitro\Reader 3\NitroPDFReaderDriverService3.exe
        C:\Program Files\CDBurnerXP\NMSAccessU.exe
        C:\WINDOWS\system32\svchost.exe
        C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
        C:\WINDOWS\system32\wuauclt.exe
        C:\Program Files\Belgium Identity Card\BeID Certprop\beidsccertprop.exe
        C:\Program Files\Common Files\Java\Java Update\jusched.exe
        C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe
        C:\WINDOWS\system32\ctfmon.exe
        C:\Program Files\IObit\Advanced SystemCare 6\ASCTray.exe
        C:\WINDOWS\System32\svchost.exe
        C:\Program Files\Start Menu X\StartMenuX.exe
        C:\Program Files\iPrint\iPrint.exe
        C:\Program Files\MiniReminder\MiniReminder.exe
        C:\WINDOWS\system32\msiexec.exe
        C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe

        R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://nl.msn.com/
        R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://nl.msn.com/
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
        R1 - HKCU\Software\Microsoft\Internet Explorer\Main,First Home Page = http://g.msn.com/1me10IE8ENUS/701
        R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName = Koppelingen
        O2 - BHO: Search-Results Toolbar - {15a0413e-9f45-4d45-9a75-2c20b15b5b51} - C:\PROGRA~1\SEARCH~1\Datamngr\SRTOOL~1\searchresultsDx.dll (file missing)
        O2 - BHO: Norton Identity Protection - {602ADB0E-4AFF-4217-8AA1-95DAC4DFA408} - C:\Program Files\Norton 360\Engine\20.3.1.22\coIEPlg.dll
        O2 - BHO: Norton Vulnerability Protection - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\Program Files\Norton 360\Engine\20.3.1.22\IPS\IPSBHO.DLL
        O2 - BHO: Java(tm) Plug-In SSV Helper - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre7\bin\ssv.dll
        O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
        O2 - BHO: URLRedirectionBHO - {B4F3A835-0E21-4959-BA22-42B3008E02FF} - C:\PROGRA~1\MICROS~2\Office14\URLREDIR.DLL
        O2 - BHO: Advanced SystemCare Browser Protection - {BA0C978D-D909-49B6-AFE2-8BDE245DC7E6} - C:\PROGRA~1\IObit\ADVANC~2\BROWER~1\ASCPLU~1.DLL
        O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre7\bin\jp2ssv.dll
        O3 - Toolbar: Search-Results Toolbar - {15a0413e-9f45-4d45-9a75-2c20b15b5b51} - C:\PROGRA~1\SEARCH~1\Datamngr\SRTOOL~1\searchresultsDx.dll (file missing)
        O3 - Toolbar: Norton Toolbar - {7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} - C:\Program Files\Norton 360\Engine\20.3.1.22\coIEPlg.dll
        O4 - HKLM\..\Run: [beidsccertprop] C:\Program Files\Belgium Identity Card\BeID Certprop\beidsccertprop.exe
        O4 - HKLM\..\Run: [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
        O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
        O4 - HKCU\..\Run: [Gadwin PrintScreen] C:\Program Files\Gadwin Systems\PrintScreen\PrintScreen.exe /nosplash
        O4 - HKCU\..\Run: [ctfmon.exe] C:\WINDOWS\system32\ctfmon.exe
        O4 - HKCU\..\Run: [Advanced SystemCare 6] "C:\Program Files\IObit\Advanced SystemCare 6\ASCTray.exe" /AutoStart
        O4 - HKCU\..\Run: [StartMenuX] C:\Program Files\Start Menu X\StartMenuX.exe
        O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM')
        O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user')
        O4 - Startup: MiniReminder.lnk = C:\Program Files\MiniReminder\MiniReminder.exe
        O4 - Global Startup: iPrint.lnk = C:\Program Files\iPrint\iPrint.exe
        O8 - Extra context menu item: &Verzenden naar OneNote - res://C:\PROGRA~1\MICROS~2\Office14\ONBttnIE.dll/105
        O8 - Extra context menu item: E&xporteren naar Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office14\EXCEL.EXE/3000
        O9 - Extra button: Verzenden naar OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\Office14\ONBttnIE.dll
        O9 - Extra 'Tools' menuitem: &Verzenden naar OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\Office14\ONBttnIE.dll
        O9 - Extra button: &Gekoppelde notities van OneNote - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\Office14\ONBttnIELinkedNotes.dll
        O9 - Extra 'Tools' menuitem: &Gekoppelde notities van OneNote - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\Office14\ONBttnIELinkedNotes.dll
        O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
        O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe
        O16 - DPF: {C6B95BE9-4373-4BF8-9D18-9FCEAE5563F0} - https://col0-sec.mail.live.com/mail/Mai ... 2118427318
        O18 - Protocol: skype4com - {FFC8B962-9B40-4DFF-9458-1830C7DD7F5D} - C:\PROGRA~1\COMMON~1\Skype\SKYPE4~1.DLL
        O18 - Filter hijack: text/xml - {807573E5-5146-11D5-A672-00B0D022E945} - C:\Program Files\Common Files\Microsoft Shared\OFFICE14\MSOXMLMF.DLL
        O22 - SharedTaskScheduler: Preloader van browseui - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll
        O22 - SharedTaskScheduler: Cache-daemon voor onderdeelcategorieën - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll
        O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\WINDOWS\system32\Macromed\Flash\FlashPlayerUpdateService.exe
        O23 - Service: Advanced SystemCare Service 6 (AdvancedSystemCareService6) - IObit - C:\Program Files\IObit\Advanced SystemCare 6\ASCService.exe
        O23 - Service: Ati HotKey Poller - ATI Technologies Inc. - C:\WINDOWS\system32\Ati2evxx.exe
        O23 - Service: Broadcom Management Agent (BrcmMgmtAgent) - Broadcom Corporation - C:\Program Files\Broadcom\MgmtAgent\BrcmMgmtAgent.exe
        O23 - Service: BrSplService (Brother XP spl Service) - brother Industries Ltd - C:\WINDOWS\system32\brsvc01a.exe
        O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
        O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
        O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
        O23 - Service: Java Quick Starter (JavaQuickStarterService) - Oracle Corporation - C:\Program Files\Java\jre7\bin\jqs.exe
        O23 - Service: Norton 360 (N360) - Symantec Corporation - C:\Program Files\Norton 360\Engine\20.3.1.22\ccSvcHst.exe
        O23 - Service: NitroPDFReaderDriverCreatorReadSpool3 (NitroReaderDriverReadSpool3) - Nitro PDF Software - C:\Program Files\Nitro\Reader 3\NitroPDFReaderDriverService3.exe
        O23 - Service: NMSAccess - Unknown owner - C:\Program Files\CDBurnerXP\NMSAccessU.exe
        O23 - Service: Skype Updater (SkypeUpdate) - Skype Technologies - C:\Program Files\Skype\Updater\Updater.exe
        O23 - Service: Wise Boot Assistant (WiseBootAssistant) - WiseCleaner.com - C:\Program Files\Wise\Wise Care 365\BootTime.exe

        --
        End of file - 8185 bytes
        En na de regen....
        Kom jij !
        Acer entertainment desktop.
        Intel Core i5 4430
        Windows 10 -64 bit. Home Microsoft Office 2010
        Norton 360 via Proximus
          Citeer
          hjb 26 mei 2013, 16:28 o.vl. 635 berichten
          iceman: is Wise Care 365 gewenst op de pc? het lijkt me iets gelijkaardigs aan die iobit.
          acer x3470, amd a6, 6Ram, Radeon hd graphics 2.2Hz, win10 64bits, Firefox, Windows Defender
            Citeer
            rogerxx8 Startte dit onderwerp 26 mei 2013, 16:54 In het bronsgroen eikenhout 83 berichten
            Iceman 1718,
            Ik heb verwijderd wat je gevraagd hebt:
            Advance system care , verwijderd
            die drie aangeduide zaakjes verwijderd.

            Volgens mij loopt mijn computer nu beter, maar of ik bij hetopstarten dat bericht nog krijg, dat zal ik eventjes moeten bekijken de volgende dagen.

            Groetjes en bedankt
            Roger
            En na de regen....
            Kom jij !
            Acer entertainment desktop.
            Intel Core i5 4430
            Windows 10 -64 bit. Home Microsoft Office 2010
            Norton 360 via Proximus
              Citeer
              rogerxx8 Startte dit onderwerp 26 mei 2013, 18:06 In het bronsgroen eikenhout 83 berichten
              iceman1718
              Wise Care 365 is een Pro versie, die ik heb gedownload via
              Giveawayof theday en daar kunnen geen updates van gebeuren.
              Misschien toch best die dan ook te verwijderen?

              Groeten
              Roger
              En na de regen....
              Kom jij !
              Acer entertainment desktop.
              Intel Core i5 4430
              Windows 10 -64 bit. Home Microsoft Office 2010
              Norton 360 via Proximus
                Citeer
                hjb 26 mei 2013, 22:54 o.vl. 635 berichten
                dank voor info.
                acer x3470, amd a6, 6Ram, Radeon hd graphics 2.2Hz, win10 64bits, Firefox, Windows Defender
                  Citeer
                  rogerxx8 Startte dit onderwerp 27 mei 2013, 06:46 In het bronsgroen eikenhout 83 berichten
                  Iceman 1718

                  Sinds gisteravond verschijnt er bij het opstarten het volgende:

                  Default Tab Search.exe Toepassingsfout.
                  De instructie op 0x00402c60 verwijst naar geheugen op 0x00650044.
                  De lees- of schrijfbewerkinge("read") op het geheugen is mislukt.
                  Klik op OK om het programma te beëindigen.
                  Klik op Annuleren om fouten op te sporen in het Programma.

                  OK Annuleren.
                  En na de regen....
                  Kom jij !
                  Acer entertainment desktop.
                  Intel Core i5 4430
                  Windows 10 -64 bit. Home Microsoft Office 2010
                  Norton 360 via Proximus
                    Citeer
                    verhaegen Support SeniorenNet 27 mei 2013, 08:49 kapellen 6.272 berichten
                    stel internetexplorer opnieuw in
                    extra>internetopties>tabblad geavanceerd >klik op : opnieuw instellen , toepassen en ok
                    en doe hetgeen de comp zegt

                    heb je het daarna nog , volg dan onderstaande

                    update malwarbytes , en laat die een volledige scan doen
                    het gevondenen , toenen en dan verwijderen

                    als het dan nog niet over is
                    moet je even het register induiken
                    en naar deze sleutel gaan :
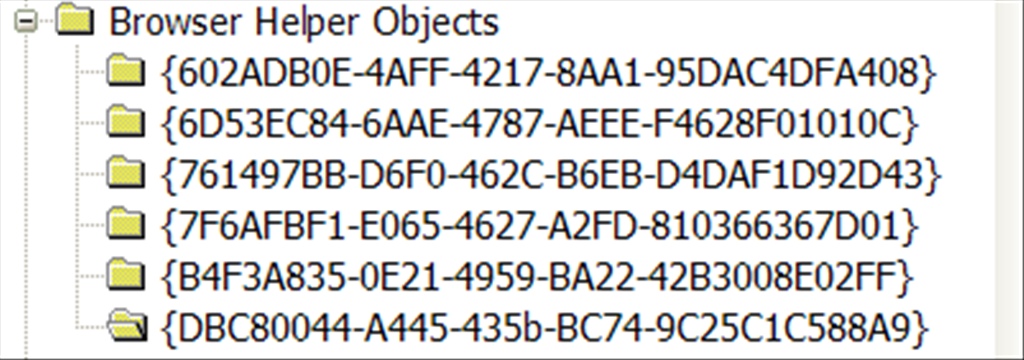
                    HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects
                    als daar de boosdoener bijstaat , rechts op klikken en verwijderen kiesen

                    ps.
                    alvorens in het register te duiken , eerst een backup van het register maken ,
                      Citeer
                      rogerxx8 Startte dit onderwerp 27 mei 2013, 12:31 In het bronsgroen eikenhout 83 berichten
                      aan Verhaegen.

                      Ik heb alles gedaan zoals gevraagd:
                      I.E. opnieuw ingesteld
                      Update Malwarebytes, volledige scan laten doen,
                      doch niets gevonden.
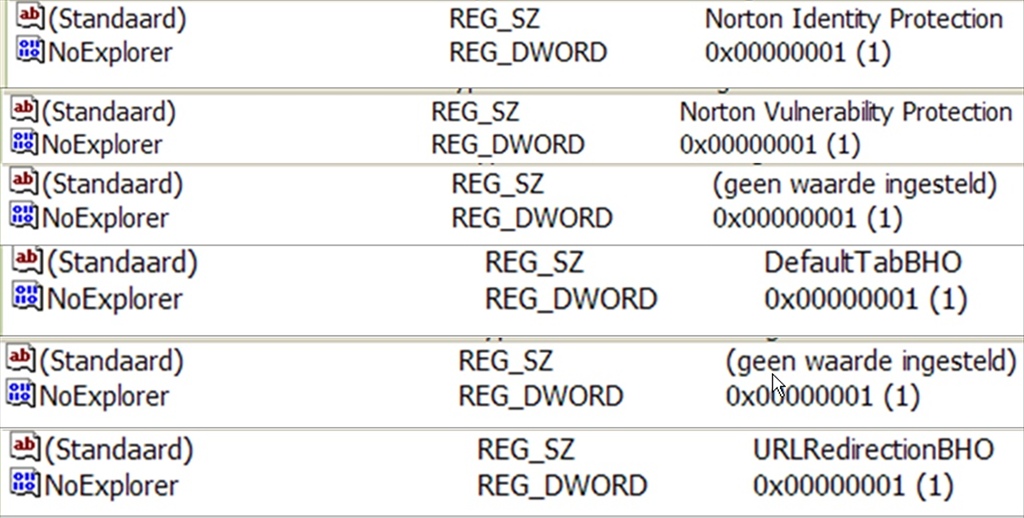
                      En in het register vind ik ook niets terug.


                      Helaas verschijnt het bericht nog steeds bij opstarten.

                      Groeten
                      Roger
                      Afbeelding
                      En na de regen....
                      Kom jij !
                      Acer entertainment desktop.
                      Intel Core i5 4430
                      Windows 10 -64 bit. Home Microsoft Office 2010
                      Norton 360 via Proximus
                        Citeer
                        verhaegen Support SeniorenNet 27 mei 2013, 12:40 kapellen 6.272 berichten
                        heb je op die map (browser objects geklikt aan de linkerkant (in uw screenshot)
                        dan moet je aan de rechterkant zien , daar staan de vermeldingen

                        eventueel kan je ook eens kijken bij :
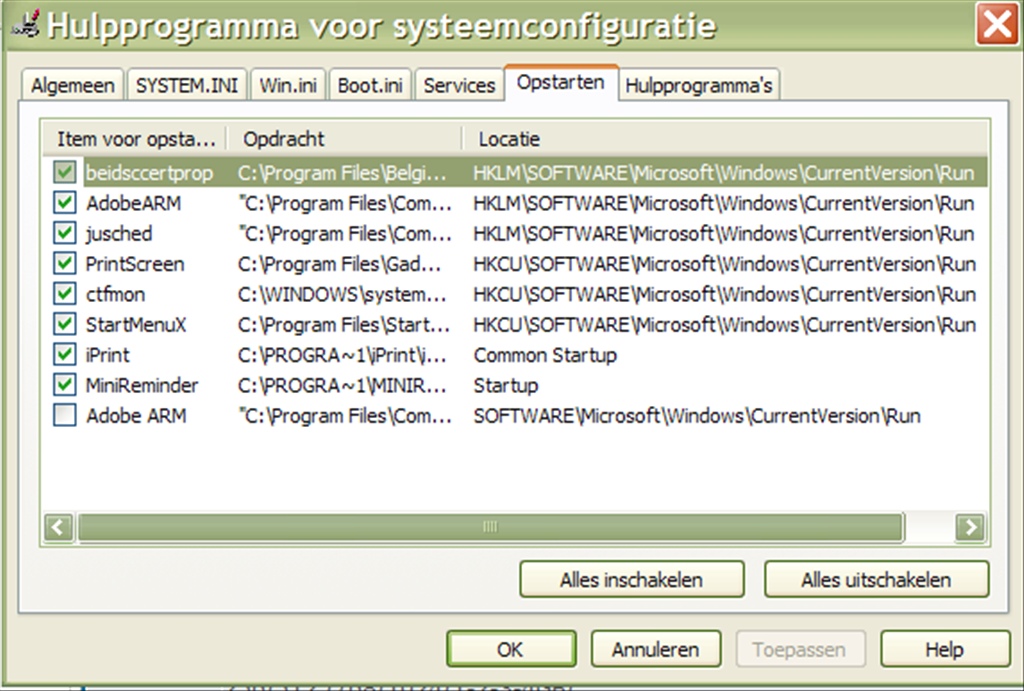
                        msconfig >tabblad opstarten (zien of er bij de items in de opstart ook niks staat van die ....)
                        dit kan je eigenlijk evengoed doen met ccleaner hoor , das duidelijker
                        en dan kan je ineens even het register kuisen met ccleaner
                          Citeer
                          rogerxx8 Startte dit onderwerp 27 mei 2013, 15:13 In het bronsgroen eikenhout 83 berichten
                          Verhaegen,

                          Ik heb de twee zaken uitgevoerd zoals gevraagd en er weer printjes van gemaakt zodat je dadelijk kan zien of er iets hapert. Ikzelf vind het niet.

                          Groeten
                          Roger
                          Afbeelding Afbeelding
                          En na de regen....
                          Kom jij !
                          Acer entertainment desktop.
                          Intel Core i5 4430
                          Windows 10 -64 bit. Home Microsoft Office 2010
                          Norton 360 via Proximus
                            Citeer
                            verhaegen Support SeniorenNet 27 mei 2013, 19:58 kapellen 6.272 berichten
                            heb je het register gekuist met ccleaner ?

                            start ccleaenr eens , en ga naar gereedschap>tabblad opstarten
                            vink is een paar dingen uit
                            startmenuX
                            iprint
                            minireminder
                            (die kunnen altijd op ieder gewenst moment terug ingeschakeld worden)

                            een aantal programmas die het eventueel kunnen veroorzaken (of resten ervan )
                            Default Tab
                            Change Default Browser
                            PCSleek Free Error Cleaner
                            Internet Security Manager
                            HDTune
                            GuildFTPd
                            Error Nuker
                            Mp3 Music Editor
                            ReportHost Image Manager
                            The KMPlayer
                            TeraCopy
                            Uniblue RegistryBooster
                            Dell Webcam Central
                            Vafoon Toolbar
                            Internet Explorer Security Pro
                            HD Tune
                            xp-AntiSpy
                            iColorFolder
                            en het is iets dat in crome zat ook


                            ga eens kijken via windows verkenner of dit nog in de programmalijst staat :
                            \Program Files\DefaultTab
                            Program Files\Windows Desktop Search

                            typ eens in uitvoeren :
                            services.msc
                            en klik ok
                            zoek daar deze service eens :
                            DefaultTabSearch
                            eens gevonden , dubbelklik der op , en bij opstarttype (kan je der naast op een driehoekje klikken) verander je die naar : uitgeschakeld
                            ok , toepassen , ok


                            herstart dan de comp eens
                            en kijk of je het nog hebt
                              Citeer

                              Schrijf gerust een antwoord

                              Om te antwoorden heb je een gratis account nodig. Heb je al een account, klik dan op "Aanmelden". Via "Gratis account maken" maak je er eenvoudig een in enkele minuten.