Computer - Spyware

virus, malware?

Gestart door delady op 19 apr 2015, 00:24 99 berichten 23.788 keer gelezen Reageer
delady Startte dit onderwerp 19 apr 2015, 00:24 3770 83 berichten
tijdens dat ik lange dagen bij zieke vader in zh was, heeft zoon sh.. gedownload, durf hier op pc zelfs geen bankverrichtingen doen,
vind dingen terug die er niet thuis horen, zoals
movie wizard
suddenlymusic internet explorer toolbar
mindspark interactivez network
istartsurf.com

heb al van alles van apple eraf gegooid, itunes maar
bonjour krijg ik er ook niet af
heb al ie uit taakbalk gehaald, kan allen via crohm waar ook die istart surf ipv google staat

mijn vader is inmiddels overleden en wordt volgende week begraven, dus ik zit thuis heel weinig op vaste pc
heb al avast gedraaid met opstartscans
alsook malwarebytes, die infecties detecteerde en ze in quarantaine zette

krijg veel niet verwijderd via programma verwijderen...

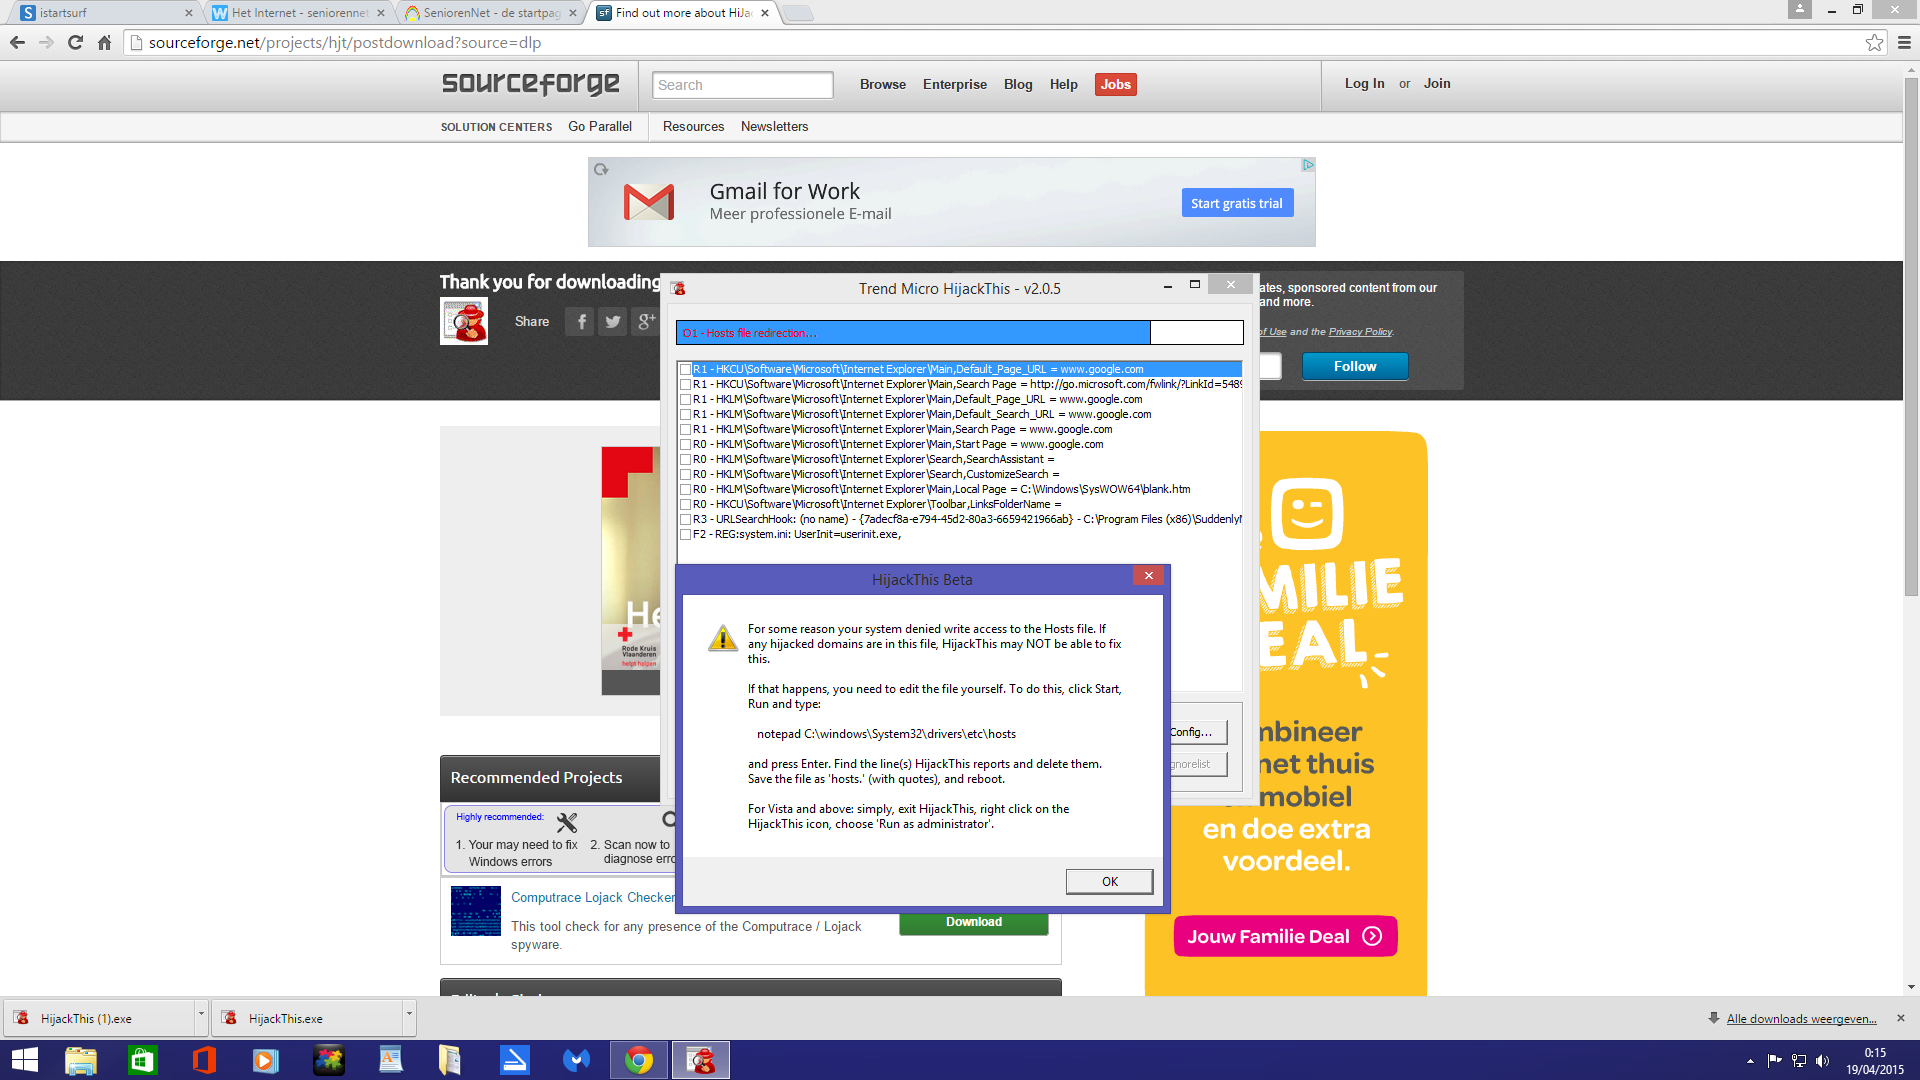
heb hijjack proberen te doen maar kreeg er nog een melding bij die ik onderaan toevoeg, intussen hier log:
Logfile of Trend Micro HijackThis v2.0.5
Scan saved at 0:15:25, on 19/04/2015
Platform: Unknown Windows (WinNT 6.02.1008)
MSIE: Internet Explorer v11.0 (11.00.9600.17416)


Boot mode: Normal

Running processes:
C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe
C:\Program Files\AVAST Software\Avast\avastui.exe
C:\Program Files (x86)\HP\HP Software Update\hpwuschd2.exe
C:\PROGRA~2\YTDOWN~1\BrowserHelper.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Users\delady\Downloads\HijackThis (1).exe

R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = www.google.com
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = www.google.com
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = www.google.com
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
R3 - URLSearchHook: (no name) - {7adecf8a-e794-45d2-80a3-6659421966ab} - C:\Program Files (x86)\SuddenlyMusic_93\bar\1.bin\93SrcAs.dll (file missing)
F2 - REG:system.ini: UserInit=userinit.exe,
O2 - BHO: avast! Online Security - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} - C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll
O4 - HKLM\..\Run: [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\amd64\CLIStart.exe" MSRun
O4 - HKLM\..\Run: [CLMLServer_For_P2G8] "C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe"
O4 - HKLM\..\Run: [CLVirtualDrive] "C:\Program Files (x86)\CyberLink\Power2Go8\VirtualDrive.exe" /R
O4 - HKLM\..\Run: [PowerDVD12Agent] "C:\Program Files (x86)\CyberLink\PowerDVD12\PowerDVD12Agent.exe"
O4 - HKLM\..\Run: [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
O4 - HKLM\..\Run: [HP Software Update] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
O4 - HKLM\..\Run: [beid] "C:\Program Files (x86)\Belgium Identity Card\beid35gui.exe" /startup
O4 - HKLM\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
O4 - HKCU\..\Run: [AppEx Accelerator UI] C:\Program Files\AMD Quick Stream\AMDQuickStream.exe -h
O4 - HKCU\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
O9 - Extra button: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)
O9 - Extra 'Tools' menuitem: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)
O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
O18 - Protocol: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll
O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\windows\System32\alg.exe (file missing)
O23 - Service: AMD External Events Utility - Unknown owner - C:\windows\system32\atiesrxx.exe (file missing)
O23 - Service: AMD FUEL Service - Advanced Micro Devices, Inc. - C:\Program Files\ATI Technologies\ATI.ACE\Fuel\Fuel.Service.exe
O23 - Service: ACP User Service (amdacpusrsvc) - Unknown owner - C:\AMD\amdacpusrsvc.exe
O23 - Service: avast! Antivirus - AVAST Software - C:\Program Files\AVAST Software\Avast\AvastSvc.exe
O23 - Service: BrsHelper - Unknown owner - C:\PROGRA~2\YTDOWN~1\BROWSE~2.EXE
O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\windows\System32\lsass.exe (file missing)
O23 - Service: @%systemroot%\system32\fxsresm.dll,-118 (Fax) - Unknown owner - C:\windows\system32\fxssvc.exe (file missing)
O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\windows\system32\IEEtwCollector.exe (file missing)
O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\windows\System32\msdtc.exe (file missing)
O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
O23 - Service: Cyberlink RichVideo64 Service(CRVS) (RichVideo64) - Unknown owner - C:\Program Files\CyberLink\Shared files\RichVideo64.exe
O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\windows\system32\locator.exe (file missing)
O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\windows\System32\snmptrap.exe (file missing)
O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\windows\System32\spoolsv.exe (file missing)
O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\windows\system32\sppsvc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\windows\system32\UI0Detect.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\windows\System32\vds.exe (file missing)
O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\windows\system32\vssvc.exe (file missing)
O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\windows\system32\wbengine.exe (file missing)
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-320 (WdNisSvc) - Unknown owner - C:\Program Files (x86)\Windows Defender\NisSrv.exe (file missing)
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310 (WinDefend) - Unknown owner - C:\Program Files (x86)\Windows Defender\MsMpEng.exe (file missing)
O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\windows\system32\wbem\WmiApSrv.exe (file missing)
O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)

--
End of file - 7171 bytes
Afbeelding
microsoft windows xp
home edtion
versie 2002
service pack 3

intel(R) Corel(TM)2 Quad CPU
Q6600 @ 2.40 Ghz
kloksnelheid 2.39 GHz, 1,75 GB
    Citeer
    sacho 19 apr 2015, 10:00 1.979 berichten
    Klik de snelkoppeling van hijackthis aan met rechts, de eigenschappen.
    Vervolgens tab compatibiliteit, als administrator uitvoeren aanvinken.
    Toepassen en OK.
    Dan hebt ge het niet meer voor zoals in het screenshot.

    Voor de log moet ge wachten op Sony of Verhaegen.
      Citeer
      Sony 19 apr 2015, 10:40 Boom 5.239 berichten
      delady,

      1 maak een aparte map en plaats de snelkoppeling van HJT daarin.
      2 Klik rechts op de snelkoppeling --> uitvoeren als Administrator
      3 Plaats de nieuwe log hier

      Sony
      I Afbeelding SeniorenNet
        Citeer
        delady Startte dit onderwerp 19 apr 2015, 13:46 3770 83 berichten
        Logfile of Trend Micro HijackThis v2.0.5
        Scan saved at 13:44:57, on 19/04/2015
        Platform: Unknown Windows (WinNT 6.02.1008)
        MSIE: Internet Explorer v11.0 (11.00.9600.17416)


        Boot mode: Normal

        Running processes:
        C:\Program Files (x86)\DriverTuner\DriverTuner.exe
        C:\Program Files (x86)\YTDownloader\YTDownloader.exe
        C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe
        C:\Program Files\AVAST Software\Avast\avastui.exe
        C:\Program Files (x86)\HP\HP Software Update\hpwuschd2.exe
        C:\ProgramData\NetEngine\bin\D7\netengine.exe
        C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
        C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
        C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
        C:\Users\delady\Desktop\hijacklink in\HijackThis (2).exe

        R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
        R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = www.google.com
        R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = www.google.com
        R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = www.google.com
        R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
        R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
        R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
        R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
        R3 - URLSearchHook: (no name) - {7adecf8a-e794-45d2-80a3-6659421966ab} - C:\Program Files (x86)\SuddenlyMusic_93\bar\1.bin\93SrcAs.dll (file missing)
        F2 - REG:system.ini: UserInit=userinit.exe,
        O2 - BHO: avast! Online Security - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} - C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll
        O4 - HKLM\..\Run: [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\amd64\CLIStart.exe" MSRun
        O4 - HKLM\..\Run: [CLMLServer_For_P2G8] "C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe"
        O4 - HKLM\..\Run: [CLVirtualDrive] "C:\Program Files (x86)\CyberLink\Power2Go8\VirtualDrive.exe" /R
        O4 - HKLM\..\Run: [PowerDVD12Agent] "C:\Program Files (x86)\CyberLink\PowerDVD12\PowerDVD12Agent.exe"
        O4 - HKLM\..\Run: [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
        O4 - HKLM\..\Run: [HP Software Update] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
        O4 - HKLM\..\Run: [beid] "C:\Program Files (x86)\Belgium Identity Card\beid35gui.exe" /startup
        O4 - HKLM\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
        O4 - HKCU\..\Run: [AppEx Accelerator UI] C:\Program Files\AMD Quick Stream\AMDQuickStream.exe -h
        O4 - HKCU\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
        O9 - Extra button: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)
        O9 - Extra 'Tools' menuitem: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)
        O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
        O18 - Protocol: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll
        O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\windows\System32\alg.exe (file missing)
        O23 - Service: AMD External Events Utility - Unknown owner - C:\windows\system32\atiesrxx.exe (file missing)
        O23 - Service: AMD FUEL Service - Advanced Micro Devices, Inc. - C:\Program Files\ATI Technologies\ATI.ACE\Fuel\Fuel.Service.exe
        O23 - Service: ACP User Service (amdacpusrsvc) - Unknown owner - C:\AMD\amdacpusrsvc.exe
        O23 - Service: avast! Antivirus - AVAST Software - C:\Program Files\AVAST Software\Avast\AvastSvc.exe
        O23 - Service: BrsHelper - Unknown owner - C:\PROGRA~2\YTDOWN~1\BROWSE~2.EXE
        O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\windows\System32\lsass.exe (file missing)
        O23 - Service: @%systemroot%\system32\fxsresm.dll,-118 (Fax) - Unknown owner - C:\windows\system32\fxssvc.exe (file missing)
        O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
        O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
        O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\windows\system32\IEEtwCollector.exe (file missing)
        O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
        O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\windows\System32\msdtc.exe (file missing)
        O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
        O23 - Service: Cyberlink RichVideo64 Service(CRVS) (RichVideo64) - Unknown owner - C:\Program Files\CyberLink\Shared files\RichVideo64.exe
        O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\windows\system32\locator.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\windows\System32\snmptrap.exe (file missing)
        O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\windows\System32\spoolsv.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\windows\system32\sppsvc.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\windows\system32\UI0Detect.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
        O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\windows\System32\vds.exe (file missing)
        O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\windows\system32\vssvc.exe (file missing)
        O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\windows\system32\wbengine.exe (file missing)
        O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-320 (WdNisSvc) - Unknown owner - C:\Program Files (x86)\Windows Defender\NisSrv.exe (file missing)
        O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310 (WinDefend) - Unknown owner - C:\Program Files (x86)\Windows Defender\MsMpEng.exe (file missing)
        O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\windows\system32\wbem\WmiApSrv.exe (file missing)
        O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)

        --
        End of file - 7236 bytes
        microsoft windows xp
        home edtion
        versie 2002
        service pack 3

        intel(R) Corel(TM)2 Quad CPU
        Q6600 @ 2.40 Ghz
        kloksnelheid 2.39 GHz, 1,75 GB
          Citeer
          delady Startte dit onderwerp 19 apr 2015, 13:49 3770 83 berichten
          Raar, staat onder vermeld xp terwijl het een windows 8.1 is...
          microsoft windows xp
          home edtion
          versie 2002
          service pack 3

          intel(R) Corel(TM)2 Quad CPU
          Q6600 @ 2.40 Ghz
          kloksnelheid 2.39 GHz, 1,75 GB
            Citeer
            sacho 19 apr 2015, 14:18 1.979 berichten
            Dat is maar uw onderschrift, die kunt ge zelf aanpassen.
            De echte versie staat bovenaan maar hjt kan dat niet meer herkennen.
            Daarom staat daar unknown windows
            HJT is stilaan een oldie maar kan af en toe nog gebruikt worden.

            Afbeelding
              Citeer
              Sony 19 apr 2015, 17:36 Boom 5.239 berichten
              delady,

              C:\Users\delady\Desktop\hijacklink in\HijackThis (2).exe --> (HijackThis (2).exe hernoemen HijackThis.exe

              Start HJT als administrator --> do a scan only -->
              Deze lijnen aanduiden

              R3 - URLSearchHook: (no name) - {7adecf8a-e794-45d2-80a3-6659421966ab} - C:\Program Files (x86)\SuddenlyMusic_93\bar\1.bin\93SrcAs.dll (file missing)
              O4 - HKLM\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
              O4 - HKCU\..\Run: [YTDownloader] "C:\Program Files (x86)\YTDownloader\YTDownloader.exe" /boot
              O9 - Extra button: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)
              O9 - Extra 'Tools' menuitem: eBay.be - {0B65DCC9-1740-43dc-B19C-4F309FB6A6CA} - http://rover.ebay.com/rover/1/1553-154558-44482-6/4 (file missing) (HKCU)

              --> Fix checked
              Daarna de log hier terug plaatsen.

              Sony
              I Afbeelding SeniorenNet
                Citeer
                delady Startte dit onderwerp 19 apr 2015, 18:55 3770 83 berichten
                heel gek, in die aparte aangemaakte map, staat nu ook backups, 5 zaken, wss die dingen die gefixed zijn??
                heb ze niet geopend...
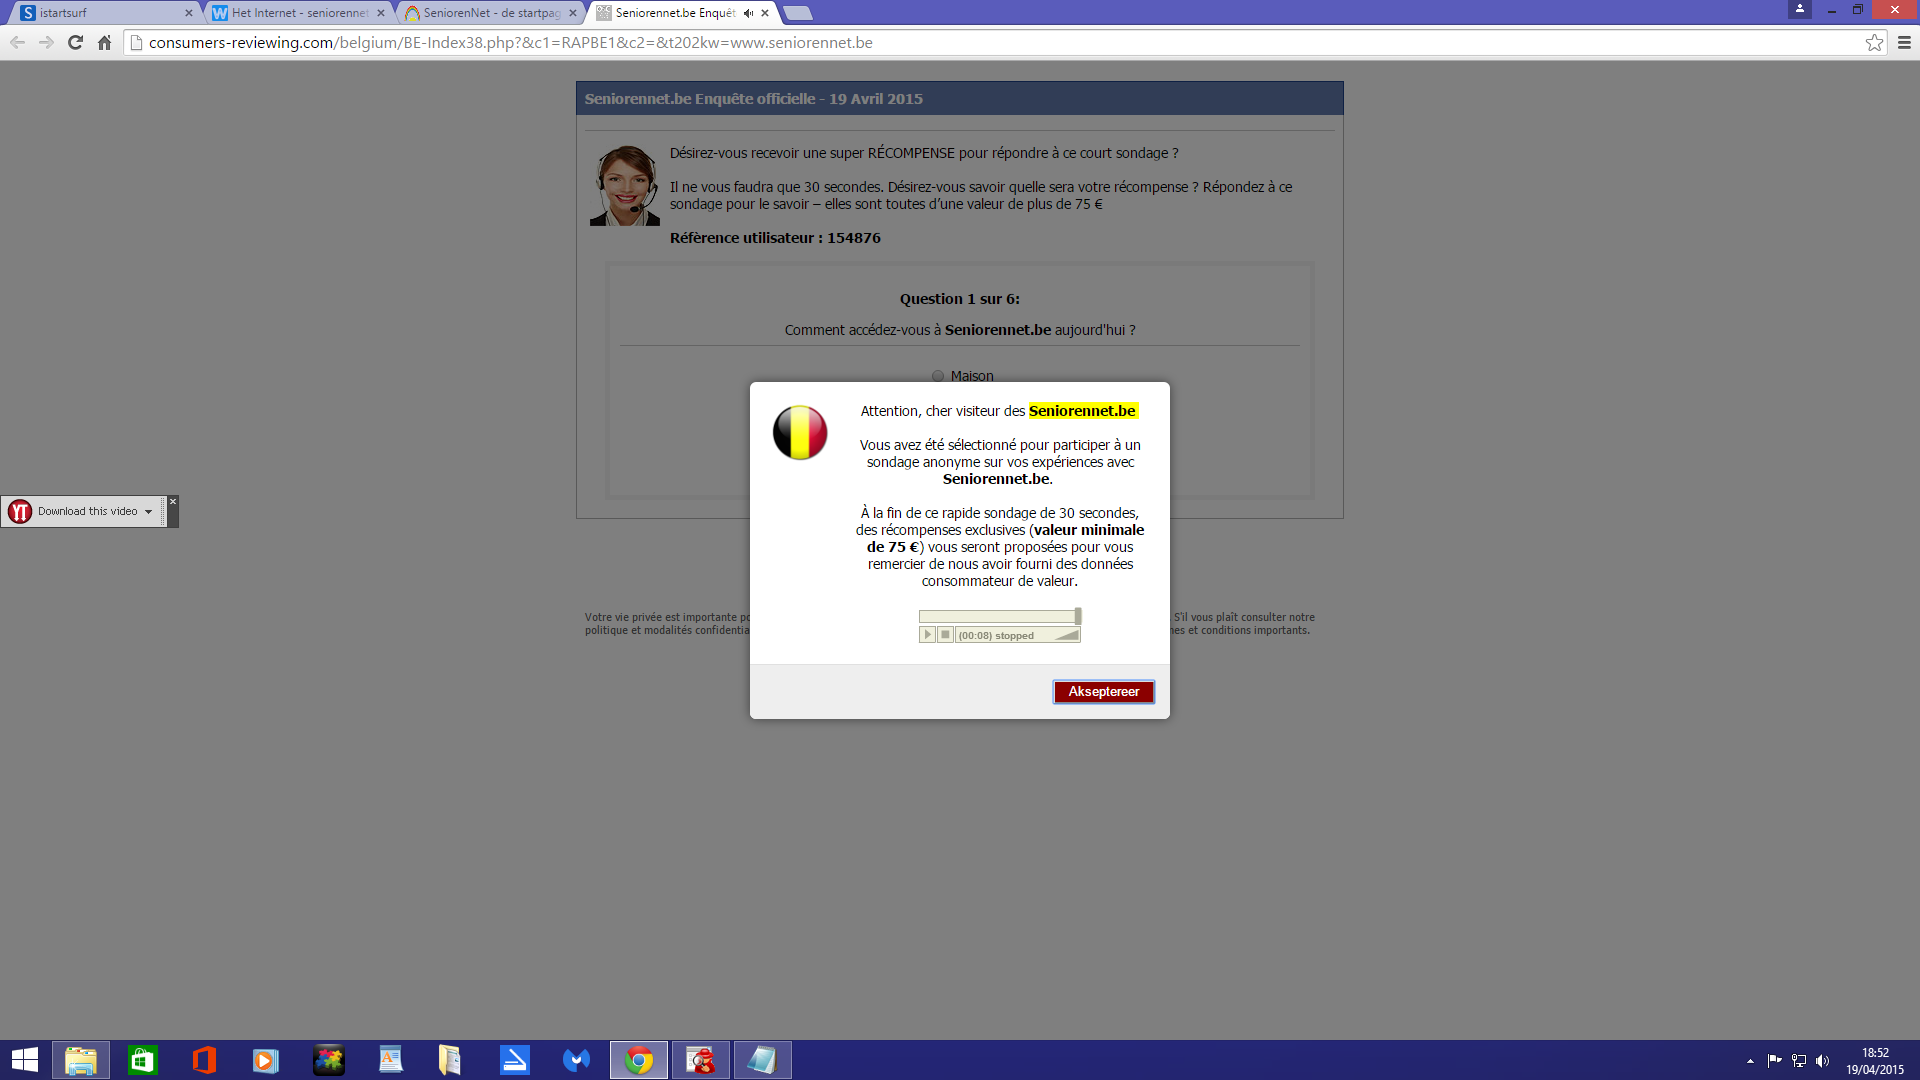
                chrome start dus nog met istartsurf, maar als ik seniorennetforum probeerde te openen, opende zich nog een blz, plaats een print na de blog, groetjes..

                Logfile of Trend Micro HijackThis v2.0.5
                Scan saved at 18:51:41, on 19/04/2015
                Platform: Unknown Windows (WinNT 6.02.1008)
                MSIE: Internet Explorer v11.0 (11.00.9600.17416)


                Boot mode: Normal

                Running processes:
                C:\Program Files (x86)\DriverTuner\DriverTuner.exe
                C:\ProgramData\NetEngine\bin\D7\netengine.exe
                C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe
                C:\Program Files\AVAST Software\Avast\avastui.exe
                C:\Program Files (x86)\HP\HP Software Update\hpwuschd2.exe
                C:\Users\delady\Desktop\hijacklink in\HijackThis (2).exe
                C:\Program Files (x86)\YTDownloader\YTDownloader.exe

                R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
                R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
                R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
                R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = www.google.com
                R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = www.google.com
                R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = www.google.com
                R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
                R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
                R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
                R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
                F2 - REG:system.ini: UserInit=userinit.exe,
                O2 - BHO: avast! Online Security - {8E5E2654-AD2D-48bf-AC2D-D17F00898D06} - C:\Program Files\AVAST Software\Avast\aswWebRepIE.dll
                O4 - HKLM\..\Run: [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\amd64\CLIStart.exe" MSRun
                O4 - HKLM\..\Run: [CLMLServer_For_P2G8] "C:\Program Files (x86)\CyberLink\Power2Go8\CLMLSvc_P2G8.exe"
                O4 - HKLM\..\Run: [CLVirtualDrive] "C:\Program Files (x86)\CyberLink\Power2Go8\VirtualDrive.exe" /R
                O4 - HKLM\..\Run: [PowerDVD12Agent] "C:\Program Files (x86)\CyberLink\PowerDVD12\PowerDVD12Agent.exe"
                O4 - HKLM\..\Run: [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
                O4 - HKLM\..\Run: [HP Software Update] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
                O4 - HKLM\..\Run: [beid] "C:\Program Files (x86)\Belgium Identity Card\beid35gui.exe" /startup
                O4 - HKCU\..\Run: [AppEx Accelerator UI] C:\Program Files\AMD Quick Stream\AMDQuickStream.exe -h
                O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
                O18 - Protocol: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll
                O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\windows\System32\alg.exe (file missing)
                O23 - Service: AMD External Events Utility - Unknown owner - C:\windows\system32\atiesrxx.exe (file missing)
                O23 - Service: AMD FUEL Service - Advanced Micro Devices, Inc. - C:\Program Files\ATI Technologies\ATI.ACE\Fuel\Fuel.Service.exe
                O23 - Service: ACP User Service (amdacpusrsvc) - Unknown owner - C:\AMD\amdacpusrsvc.exe
                O23 - Service: avast! Antivirus - AVAST Software - C:\Program Files\AVAST Software\Avast\AvastSvc.exe
                O23 - Service: BrsHelper - Unknown owner - C:\PROGRA~2\YTDOWN~1\BROWSE~2.EXE
                O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\windows\System32\lsass.exe (file missing)
                O23 - Service: @%systemroot%\system32\fxsresm.dll,-118 (Fax) - Unknown owner - C:\windows\system32\fxssvc.exe (file missing)
                O23 - Service: Google Update-service (gupdate) (gupdate) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
                O23 - Service: Google Update-service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
                O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\windows\system32\IEEtwCollector.exe (file missing)
                O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
                O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\windows\System32\msdtc.exe (file missing)
                O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
                O23 - Service: Cyberlink RichVideo64 Service(CRVS) (RichVideo64) - Unknown owner - C:\Program Files\CyberLink\Shared files\RichVideo64.exe
                O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\windows\system32\locator.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\windows\System32\snmptrap.exe (file missing)
                O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\windows\System32\spoolsv.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\windows\system32\sppsvc.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\windows\system32\UI0Detect.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\windows\system32\lsass.exe (file missing)
                O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\windows\System32\vds.exe (file missing)
                O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\windows\system32\vssvc.exe (file missing)
                O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\windows\system32\wbengine.exe (file missing)
                O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-320 (WdNisSvc) - Unknown owner - C:\Program Files (x86)\Windows Defender\NisSrv.exe (file missing)
                O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310 (WinDefend) - Unknown owner - C:\Program Files (x86)\Windows Defender\MsMpEng.exe (file missing)
                O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\windows\system32\wbem\WmiApSrv.exe (file missing)
                O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)

                --
                End of file - 6412 bytes


                Afbeelding
                microsoft windows xp
                home edtion
                versie 2002
                service pack 3

                intel(R) Corel(TM)2 Quad CPU
                Q6600 @ 2.40 Ghz
                kloksnelheid 2.39 GHz, 1,75 GB
                  Citeer
                  Sony 19 apr 2015, 19:54 Boom 5.239 berichten
                  delady,

                  Via configuratiescherm --> Een programma verwijderen --> deze 2:
                  DriverTuner.exe
                  YTDownloader.exe

                  Daarna AdwCleaner gebruiken:
                  AdwCleaner
                  Download AdwCleaner by Xplode.
                  Downloadlokatie Download start automatisch: https://toolslib.net/downloads/finish/1/
                  Het programma starten en op deïnstallatie klikken (hiermee verwijderd u alle oude log bestanden)
                  Nogmaals:
                  Download AdwCleaner by Xplode.
                  Downloadlokatie Download start automatisch: https://toolslib.net/downloads/finish/1/
                  Opmerkingen:
                  Alle openstaande programma's en webpagina's dienen afgesloten te zijn.
                  AdwCleaner opstarten:
                  Windows Vista, Windows 7 en Windows 8: via rechtsklik op adwcleaner.exe en kies voor "Als Administrator uitvoeren".
                  AdwCleaner is opgestart:
                  Klik op de knop Scan
                  Is de scan gereed, klik dan op de knop Verwijderen
                  Klik bij AdwCleaner – Afsluiting van de programma's op OK
                  Klik bij AdwCleaner – Herstarten noodzakelijk op OK
                  AdwCleaner logbestand:
                  Nadat de PC opnieuw is opgestart, opent een logfile.
                  Ingeval het log niet opent, is dit alsnog terug te vinden in C:\AdwCleaner\AdwCleaner[R0].txt
                  Post vervolgens de inhoud van dit log in je volgende bericht.
                  ALS DE LOG GEPLAATST IS START ADWCLEANER OP EN KLIK OP DEÎNSTALLEREN !!


                  Sony
                  I Afbeelding SeniorenNet
                    Citeer
                    delady Startte dit onderwerp 19 apr 2015, 20:22 3770 83 berichten
                    Sony, driver tuner staat in programma’s maar YTdownloader niet.exe niet...
                    Wel staan movie wizard er ook nog en suddenlymusic i e toolbar die ik ook niet zo verwijderd krijg...wat moet ik nu als volgende stap doen?
                    microsoft windows xp
                    home edtion
                    versie 2002
                    service pack 3

                    intel(R) Corel(TM)2 Quad CPU
                    Q6600 @ 2.40 Ghz
                    kloksnelheid 2.39 GHz, 1,75 GB
                      Citeer
                      Sony 19 apr 2015, 20:23 Boom 5.239 berichten
                      delady
                      heel gek, in die aparte aangemaakte map, staat nu ook backups, 5 zaken, wss die dingen die gefixed zijn??
                      heb ze niet geopend...
                      Nog even terugkomen op uw vorige posting, dat zijn backup bestanden inderdaad, daarom had ik u HJT in een eigen map laten zetten en de naam laten aanpassen, anders worden die backp bestanden niet gemaakt.

                      Sony
                      I Afbeelding SeniorenNet
                        Citeer
                        Sony 19 apr 2015, 20:41 Boom 5.239 berichten
                        delady,

                        Als Adwcleaner gedaan heeft:
                        download Malwarebytes, de download start automatisch, opslaan op een plaats dat u het programma terugvindt.
                        http://www.malwarebytes.org/mwb-download/confirm/
                        Computer afsluiten
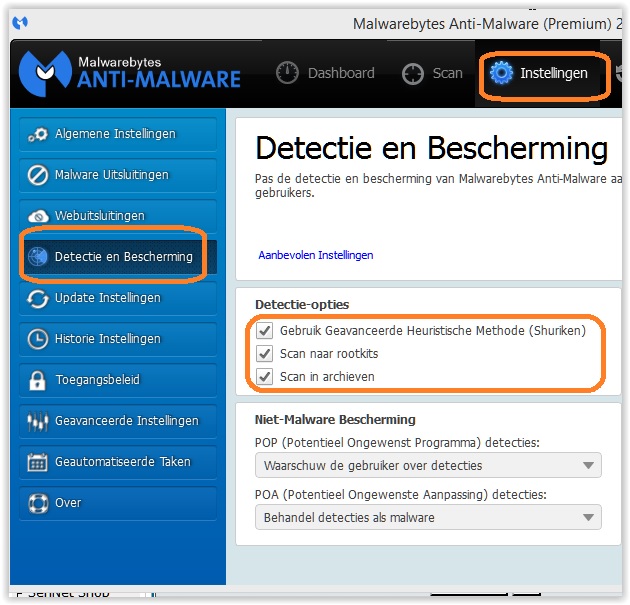
                        Computer opstarten met F8 ingedrukt = veilige modus, dan Malwarebytes installeren, updaten --> na het updaten --> instellingen:
                        Afbeelding
                        Alle drie de vinkjes zetten en laten scannen.

                        Sony
                        I Afbeelding SeniorenNet
                          Citeer
                          delady Startte dit onderwerp 19 apr 2015, 21:33 3770 83 berichten
                          # AdwCleaner v4.201 - Logbestand aangemaakt 19/04/2015 op 21:30:10
                          # Laatste update 08/04/2015 door Xplode
                          # Database : 2015-04-19.4 [Server]
                          # Besturingssysteem : Windows 8.1 (x64)
                          # Gebruikersnaam : delady - CARINA
                          # Gestart vanuit : C:\Users\delady\Downloads\adwcleaner_4.201 (1).exe
                          # Optie : Verwijderen

                          ***** [ Services ] *****

                          [#] Service Verwijderd : BrsHelper
                          Service Verwijderd : sbmntr

                          ***** [ Bestanden / Mappen ] *****

                          Map Verwijderd : C:\MovieWizard
                          Map Verwijderd : C:\ProgramData\Browser
                          Map Verwijderd : C:\ProgramData\MovieWizard
                          Map Verwijderd : C:\ProgramData\NetEngine
                          Map Verwijderd : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PepperZip
                          Map Verwijderd : C:\Program Files (x86)\globalUpdate
                          Map Verwijderd : C:\Program Files (x86)\Settings Manager
                          Map Verwijderd : C:\Program Files (x86)\YTDownloader
                          Map Verwijderd : C:\Users\delady\SupTab
                          Map Verwijderd : C:\Users\delady\AppData\Local\globalUpdate
                          Map Verwijderd : C:\Users\delady\AppData\Local\Linkey
                          Map Verwijderd : C:\Users\delady\AppData\Local\DriverTuner
                          Map Verwijderd : C:\Users\delady\AppData\Local\BrowserHelper
                          Map Verwijderd : C:\Users\delady\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\YTDownloader
                          Bestand Verwijderd : C:\Users\delady\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.istartsurf.com_0.localstorage
                          Bestand Verwijderd : C:\Users\delady\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.istartsurf.com_0.localstorage-journal

                          ***** [ Geplande taken ] *****

                          Taak Verwijderd : Inst_Rep
                          Taak Verwijderd : ShopperPro
                          Taak Verwijderd : ShopperProJSUpd
                          Taak Verwijderd : SMupdate1
                          Taak Verwijderd : YTDownloader
                          Taak Verwijderd : NetEngine

                          ***** [ Snelkoppelingen ] *****

                          Snelkoppeling Gedesinfecteerd : C:\Users\Public\Desktop\eBay.be.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\Public\Desktop\Google Chrome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\Desktop\ALDI Foto Service.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\Desktop\ALDI Startpagina.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\Desktop\ALDI Talk.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\Desktop\LIFESTORE.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\Desktop\MEDIONhome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\MEDIONhome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Welcome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome\Google Chrome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Google Chrome.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
                          Snelkoppeling Gedesinfecteerd : C:\Users\delady\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Google Chrome.lnk

                          ***** [ Register ] *****

                          Sleutel Verwijderd : HKCU\Software\MICROSOFT\INTERNET EXPLORER\DOMSTORAGE\superfish.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\DOMStorage\www.superfish.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\superfish.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\www.superfish.com
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\ShopperPro.DLL
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass.1
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass.1
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc.1.0
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\speedupmypc
                          Sleutel Verwijderd : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\ShopperPro.exe
                          Sleutel Verwijderd : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\YTDownloader.exe
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\*\shellex\ContextMenuHandlers\SysMenuExt
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\SysMenu.DLL
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\{58FDA6AF-67D8-4198-B7CD-94B17532C8D5}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\AppID\{D813D5BB-EBC7-45F9-B8A4-36A305168069}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
                          Sleutel Verwijderd : [x64] HKLM\SOFTWARE\Classes\CLSID\{020B1D4B-5738-4C77-9E19-4F173DD9B486}
                          Sleutel Verwijderd : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0}
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{1383965E-429D-4507-8D28-9F856EE9FE7E}
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{E733165D-CBCF-4FDA-883E-ADEF965B476C}
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{f74a1771-905e-4046-a27c-62f72ece7452}
                          Sleutel Verwijderd : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{f74a1771-905e-4046-a27c-62f72ece7452}
                          Sleutel Verwijderd : HKCU\Software\APN PIP
                          Sleutel Verwijderd : HKCU\Software\GlobalUpdate
                          Sleutel Verwijderd : HKCU\Software\InstalledBrowserExtensions
                          Sleutel Verwijderd : HKCU\Software\simplytech
                          Sleutel Verwijderd : HKCU\Software\Tutorials
                          Sleutel Verwijderd : HKCU\Software\YTDownloader
                          Sleutel Verwijderd : HKCU\Software\DriverTuner_Init
                          Sleutel Verwijderd : HKCU\Software\DriverTuner
                          Sleutel Verwijderd : HKLM\SOFTWARE\AskPartnerNetwork
                          Sleutel Verwijderd : HKLM\SOFTWARE\Conduit
                          Sleutel Verwijderd : HKLM\SOFTWARE\GlobalUpdate
                          Sleutel Verwijderd : HKLM\SOFTWARE\InstalledBrowserExtensions
                          Sleutel Verwijderd : HKLM\SOFTWARE\SearchProtect
                          Sleutel Verwijderd : HKLM\SOFTWARE\SupDp
                          Sleutel Verwijderd : HKLM\SOFTWARE\Uniblue
                          Sleutel Verwijderd : HKLM\SOFTWARE\YTDownloader
                          Sleutel Verwijderd : HKLM\SOFTWARE\SpeedBit
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
                          Sleutel Verwijderd : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
                          Sleutel Verwijderd : [x64] HKLM\SOFTWARE\InstalledBrowserExtensions
                          Sleutel Verwijderd : [x64] HKLM\SOFTWARE\ShopperPro
                          Sleutel Verwijderd : [x64] HKLM\SOFTWARE\YTDownloader
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\ask.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\istartsurf.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\search.tb.ask.com
                          Sleutel Verwijderd : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\www.istartsurf.com

                          ***** [ Webbrowsers ] *****

                          -\\ Internet Explorer v11.0.9600.17416


                          -\\ Google Chrome v42.0.2311.90


                          *************************

                          AdwCleaner[R0].txt - [11528 bytes] - [19/04/2015 21:27:16]
                          AdwCleaner[S0].txt - [10557 bytes] - [19/04/2015 21:30:10]

                          ########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [10617 bytes] ##########
                          microsoft windows xp
                          home edtion
                          versie 2002
                          service pack 3

                          intel(R) Corel(TM)2 Quad CPU
                          Q6600 @ 2.40 Ghz
                          kloksnelheid 2.39 GHz, 1,75 GB
                            Citeer
                            delady Startte dit onderwerp 19 apr 2015, 21:40 3770 83 berichten
                            Effe paniek....had adAre gedraaid’ ben niet zeker dat die volledig gedaan had oftewel bleef die hangen...als ik op f8 druk’ krijg ik eerst boot of zoiets, heb enter gedrukt en heb nu blauw scherm met cyberlink powerrecover met 2 mogelijkheden....1 is restore to hdd, no backup of user dat..2.restore to hdd, with backed up usser data......wegklikken helpt niet, staat ook onder, shut down, reboot of next....
                            microsoft windows xp
                            home edtion
                            versie 2002
                            service pack 3

                            intel(R) Corel(TM)2 Quad CPU
                            Q6600 @ 2.40 Ghz
                            kloksnelheid 2.39 GHz, 1,75 GB
                              Citeer

                              Schrijf gerust een antwoord

                              Om te antwoorden heb je een gratis account nodig. Heb je al een account, klik dan op "Aanmelden". Via "Gratis account maken" maak je er eenvoudig een in enkele minuten.