Computer - Spyware

Reclame-opgelost

Gestart door marn op 22 jun 2018, 18:57 15 berichten 3.757 keer gelezen Reageer
marn Startte dit onderwerp 22 jun 2018, 18:57 anzegem 148 berichten
Ik krijg te pas en te onpas onderaan mijn scherm reclame zie bij geplaatste foto .
Ik werk met windows 7 .
Wat moet ik er aan doen ?
Afbeelding
    Citeer
    abbs 23 jun 2018, 12:35 Leidschendam 1.589 berichten
    marn schreef:Ik krijg te pas en te onpas onderaan mijn scherm reclame zie bij geplaatste foto .
    Ik werk met windows 7 .
    Wat moet ik er aan doen ?
    Staat er dan een browser open?

    Voer anders eens FRST uit: https://www.seniorennet.be/forum/viewtopic.php?t=197564

    Upload de verkregen logjes via "Filedropper"
    • Klik op: http://www.filedropper.com/.
    • Klik op die site op Afbeelding
    • Verkenner opent > klik links boven op Bureaublad > dubbel klik rechts FRST.txt.
    • Kopieer nu de link die nu onder "Link To Share This File With Anyone" staat en plak die in je volgende antwoord.
    Doe dat ook met Addition.txt.
    Groeten abbs
    Afbeelding
    Member of UNITE (Unified Network of Instructors and Trained Eliminators)
      Citeer
      abbs 24 jun 2018, 11:50 Leidschendam 1.589 berichten
      Hallo,

      Heel goed gedaan, alleen nog graag een antwoord op de vraag:
      Wanneer zie je het reclame- scherm als er een browser open staat (welke browser)
      Of willekeurig?

      Komt de map met de naam Cakoke je bekent voor?

      Lees eerst de handleiding en voer daarna de fix uit Handleiding Fix

      Note: Dit script is speciaal bedoeld voor deze computer, gebruik dit dan ook niet op andere computers met een gelijkaardig probleem.

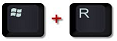
      Klik Windows knop plus R tegelijk in. Afbeelding
      "Uitvoeren" opent vul daar Notepad in en klik daarna op "OK", Kladblok opent.
      Kopieer onderstaande code en plak dat in "Kladblok"

      Code: Selecteer alles

      start
      CreateRestorePoint:
      HKU\S-1-5-18\...\RunOnce: [SpUninstallDeleteDir] => rmdir /s /q "\SearchProtect"
      GroupPolicy: Restrictie - Chrome <==== AANDACHT
      CHR HKLM\SOFTWARE\Policies\Google: Restrictie <==== AANDACHT
      URLSearchHook: HKLM -> Standaard = {CCC7B151-1D8C-11E3-B2AD-F3EF3D58318D}
      2018-01-05 18:29 - 2018-01-08 17:32 - 000000052 _____ () C:\Users\\AppData\Local\ubIjQrYzgN
      HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\ChromeHTML: ->  <==== AANDACHT
      ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Geen bestand
      ContextMenuHandlers1: [FormatFactoryShell] -> {A3777921-CFD3-4A6B-89BF-08E6B95716E8} =>  -> Geen bestand
      ContextMenuHandlers1: [ShellConverter] -> {30A4E07E-068A-4d91-8F05-691283A1336B} => C:\Program Files\Common Files\AVSMedia\ActiveX
      ContextMenuHandlers1: [_MovaviSuite10] -> {9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} =>  -> Geen bestand\AVSShellConverter.dll -> Geen bestand
      ContextMenuHandlers3: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Geen bestand
      ContextMenuHandlers4: [FormatFactoryShell] -> {A3777921-CFD3-4A6B-89BF-08E6B95716E8} =>  -> Geen bestand
      ContextMenuHandlers6: [_MovaviSuite10] -> {9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} =>  -> Geen bestand
      IE trusted site: HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\amazon.com -> hxxps://amazon.com
      IE trusted site: HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\localhost -> localhost
      Hosts:
      Folder: C:\Users\VERCRU~1\AppData\Local\Cakoke
      EmptyTemp:
      Reboot:
      end
      
      Ga naar Bestand - Opslaan als.
      Kies als locatie bureaublad.
      Bij "Bestandsnaam" zet je:fixlist.txt
      Bij "Opslaan als type" selecteer je: Alle bestanden.

      Als het goed is staat er nu een text bestand op je bureaublad?

      Start de Farbar Recovery Scan Tool.
      Als het programma is geopend klik Yes (Ja) bij de disclaimer. (indien nodig)
      Druk op de Fix knop.
      Er zal u een logbestand aangemaakt worden (fixlog.txt) op dezelfde plaats vanwaar de 'tool' is gestart.
      Upload dit verkregen logje via "Filedropper".
      Groeten abbs
      Afbeelding
      Member of UNITE (Unified Network of Instructors and Trained Eliminators)
        Citeer
        marn Startte dit onderwerp 24 jun 2018, 18:22 anzegem 148 berichten
        Abbs,

        Ik krijg het reclame scherm bij het opstarten van de pc juist voor ik verbinding krijgt met mijn wifi netwerk.
        Maar ook soms als ik werk met de browser google chroom .
        Nog eens bedankt
        Marn
          Citeer
          abbs 24 jun 2018, 18:49 Leidschendam 1.589 berichten
          Hallo,

          Heb je de fix al uitgevoert zo nee doe dat dan aub.
          Als het dan nog niet weg is na de herstart doe dan:

          Ga naar start > uitvoeren of type het commando msconfig in het zoekvenster van het startmenu.
          • Open nu het tabblad "Opstarten" en noteer wat allemaal is ingeschakeld.
          • Klik op "Alles uitschakelen"
          • Klik op Toepassen en daarna op Ok en herstart de computer.
          Is het nu weg?
          Groeten abbs
          Afbeelding
          Member of UNITE (Unified Network of Instructors and Trained Eliminators)
            Citeer
            marn Startte dit onderwerp 24 jun 2018, 19:24 anzegem 148 berichten
            Abbs,
            Ik stuur nu de fixlog bestand
            Bij het opnieuw opstarten komt er geen reclame scherm meer te voorschijn ;
            Bedankt voor u hulp.

            Fix resultaat van Farbar Recovery Scan Tool (x86) Versie: 20.06.2018Gestart door vercruysse (24-06-2018 18:58:11) Run:1Gestart vanaf C:\Users\\DesktopGeladen Profielen:  (Beschikbare Profielen: )Boot Modus: Normal==============================================fixlist Inhoud:*****************Code:start CreateRestorePoint: HKU\S-1-5-18\...\RunOnce: [SpUninstallDeleteDir] => rmdir /s /q "\SearchProtect" GroupPolicy: Restrictie - Chrome <==== AANDACHT CHR HKLM\SOFTWARE\Policies\Google: Restrictie <==== AANDACHT URLSearchHook: HKLM -> Standaard = {CCC7B151-1D8C-11E3-B2AD-F3EF3D58318D} 2018-01-05 18:29 - 2018-01-08 17:32 - 000000052 _____ () C:\Users\\AppData\Local\ubIjQrYzgN HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\ChromeHTML: ->  <==== AANDACHT ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Geen bestand ContextMenuHandlers1: [FormatFactoryShell] -> {A3777921-CFD3-4A6B-89BF-08E6B95716E8} =>  -> Geen bestand ContextMenuHandlers1: [ShellConverter] -> {30A4E07E-068A-4d91-8F05-691283A1336B} => C:\Program Files\Common Files\AVSMedia\ActiveX ContextMenuHandlers1: [_MovaviSuite10] -> {9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} =>  -> Geen bestand\AVSShellConverter.dll -> Geen bestand ContextMenuHandlers3: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Geen bestand ContextMenuHandlers4: [FormatFactoryShell] -> {A3777921-CFD3-4A6B-89BF-08E6B95716E8} =>  -> Geen bestand ContextMenuHandlers6: [_MovaviSuite10] -> {9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} =>  -> Geen bestand IE trusted site: HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\amazon.com -> hxxps://amazon.com IE trusted site: HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\...\localhost -> localhost Hosts: Folder: C:\Users\VERCRU~1\AppData\Local\Cakoke EmptyTemp: Reboot: end *****************Code: => Fout: Geen automatische fix gevonden voor dit item.Herstelpunt is succesvol gemaakt."HKU\S-1-5-18\Software\Microsoft\Windows\CurrentVersion\RunOnce\\SpUninstallDeleteDir" => is succesvol verwijderdC:\Windows\system32\GroupPolicy\Machine => is succesvol verplaatstC:\Windows\system32\GroupPolicy\GPT.ini => is succesvol verplaatst"HKLM\SOFTWARE\Policies\Google" => is succesvol verwijderd"HKLM\Software\Microsoft\Internet Explorer\URLSearchHooks\\" => is succesvol verwijderd"C:\Users\\AppData\Local\ubIjQrYzgN" => niet gevonden"HKU\S-1-5-21-3755712365-2565898568-1197356251-1000_Classes\ChromeHTML" => is succesvol verwijderd"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00avast" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => niet gevonden"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\FormatFactoryShell" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{A3777921-CFD3-4A6B-89BF-08E6B95716E8} => niet gevonden"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\ShellConverter" => is succesvol verwijderd"HKLM\Software\Classes\CLSID\{30A4E07E-068A-4d91-8F05-691283A1336B}" => is succesvol verwijderd"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\_MovaviSuite10" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} => niet gevonden"HKLM\Software\Classes\AllFileSystemObjects\ShellEx\ContextMenuHandlers\00avast" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => niet gevonden"HKLM\Software\Classes\Directory\ShellEx\ContextMenuHandlers\FormatFactoryShell" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{A3777921-CFD3-4A6B-89BF-08E6B95716E8} => niet gevonden"HKLM\Software\Classes\Folder\ShellEx\ContextMenuHandlers\_MovaviSuite10" => is succesvol verwijderdHKLM\Software\Classes\CLSID\{9D700AB0-33CE-4ab3-BD66-3A73CC2CEDE3} => niet gevonden"HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\amazon.com" => is succesvol verwijderd"HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\localhost" => is succesvol verwijderdC:\Windows\System32\Drivers\etc\hosts => is succesvol verplaatstHosts met succes hersteld.========================= Folder: C:\Users\VERCRU~1\AppData\Local\Cakoke ========================niet gevonden.====== Eind van Folder: ================= EmptyTemp: ==========BITS transfer queue => 8388608 BDOMStoree, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 24561177 BJava, Flash, Steam htmlcache => 1360 BWindows/system/drivers => 576622915 BEdge => 0 BChrome => 404022692 BFirefox => 0 BOpera => 0 BTemp, IE cache, history, cookies, recent:Users => 0 BDefault => 33125 BPublic => 0 BProgramData => 0 Bsystemprofile => 129554 BLocalService => 33125 BNetworkService => 75811 B => 5569839586 BRecycleBin => 200104592 BEmptyTemp: => 6.3 GB tijdelijke gegevens verwijderd.================================Het systeem moest herstart worden.==== Eind van Fixlog 19:05:34 ====
              Citeer
              abbs 25 jun 2018, 09:29 Leidschendam 1.589 berichten
              Hallo,

              Dat is mooi dan hoef je de test via msconfig niet meer te doen.

              Download AdwCleaner by Malwarebytes naar het bureaublad. 
              Klik met de rechtermuisknop op AdwCleaner en kies voor de optie Als administrator uitvoeren.

              • Klik vervolgens op de knop Nu scannen.
              • Wanneer de scan gereed is klikt u vervolgens op de knop Reiniging en Reparaties.
              • Klik vervolgens in het informatiescherm op Schoonmakenen nu opnieuw opstarten.
              • Nadat de computer opnieuw is opgestart wordt AdwCleanerautomatisch geopend, klik op Logbestand bekijken.
              • Plaats dit logbestand in het volgende bericht.(Ditlogbestand kunt u tevens terug vinden op de systeemschijf alsC:\AdwCleaner\Logs\AdwCleaner[C00].txt.)
              Groeten abbs
              Afbeelding
              Member of UNITE (Unified Network of Instructors and Trained Eliminators)
                Citeer
                marn Startte dit onderwerp 04 jul 2018, 20:13 anzegem 148 berichten
                Sorry voor mijn laat antwoord .
                Ik heb nog steeds het zelfde probleem , ik heb een malwarebytes scan gedaan en dit is het reslutaat.

                Malwarebytes
                www.malwarebytes.com
                -Logboekdetails-
                Scandatum: 04-07-18
                Scantijd: 18:53
                Logbestand: d7f764f9-7faa-11e8-96eb-1c7508e0e8fb.json
                Beheerder: Ja
                -Software-informatie-
                Versie: 3.3.1.2183
                Versie componenten: 1.0.262
                Update pakketversie: 1.0.5765
                Licentie: Gratis
                -Systeeminformatie-
                Besturingssysteem: Windows 7 Service Pack 1
                Processor: x86
                Bestandssysteem: NTFS
                Gebruiker: 
                -Scansamenvatting-
                Scantype: Bedreigingsscan
                Resultaat: Voltooid
                Objecten gescand: 186430
                Dreigingen herkend: 1
                Dreigingen in quarantaine: 0
                (Geen kwaadaardige items gedetecteerd)
                Verstreken tijd: 47 min, 56 sec
                -Scanopties-
                Geheugen: Ingeschakeld
                Opstarten: Ingeschakeld
                Bestandssysteem: Ingeschakeld
                Archieven: Ingeschakeld
                Rootkits: Uitgeschakeld
                Heuristiek: Ingeschakeld
                POP: Waarschuwen
                POA: Detectie
                -Scandetails-
                Proces: 0
                (Geen kwaadaardige items gedetecteerd)
                Module: 0
                (Geen kwaadaardige items gedetecteerd)
                Registersleutel: 0
                (Geen kwaadaardige items gedetecteerd)
                Registerwaarde: 1
                PUP.Optional.BrowserProtect, HKU\S-1-5-21-3755712365-2565898568-1197356251-1000\SOFTWARE\MICROSOFT\INTERNET EXPLORER\TABBEDBROWSING|BPROTECTSHOWTABSWELCOME, Geen actie door gebruiker, [790], [538248],1.0.5765
                Registerdata: 0
                (Geen kwaadaardige items gedetecteerd)
                Gegevensstroom: 0
                (Geen kwaadaardige items gedetecteerd)
                Map: 0
                (Geen kwaadaardige items gedetecteerd)
                Bestand: 0
                (Geen kwaadaardige items gedetecteerd)
                Fysieke sector: 0
                (Geen kwaadaardige items gedetecteerd)
                (end)

                Alvast bedankt
                  Citeer
                  abbs 05 jul 2018, 09:20 Leidschendam 1.589 berichten
                  Hallo,

                  Je heb het item niet in quarantaine laten zetten.
                  Voer Mbam nog eens uit vink de gevonden item's aan en plaats het in quarantaine.

                  Welke browser gebruik je?
                  Groeten abbs
                  Afbeelding
                  Member of UNITE (Unified Network of Instructors and Trained Eliminators)
                    Citeer
                    marn Startte dit onderwerp 05 jul 2018, 18:36 anzegem 148 berichten
                    Hallo,

                    Ik werk met google chrone die mee start bij de opstart .
                    Ik heb het dan ook zoals geschreven heb in qarantaine geplaatst maar bij opstart steeds het zelfde probleem.

                    Dank u
                      Citeer
                      abbs 05 jul 2018, 19:18 Leidschendam 1.589 berichten
                      Hallo,


                      Op vele websites krijg je een vraag voor toestemming op notificaties.
                      Waarschijnlijk heb je op een website die toestemming voor het versturen van notificaties verleend
                      waardoor je nu deze reclame- heb.

                      Mocht je op de site zijn die dit veroorzaakt volg de stappen onder:

                      Instellingen voor een specifieke site wijzigen https://support.google.com/chrome/answe ... 03411&rd=1


                      Werk dat niet doe het volgende:
                      1. Open Chrome op uw computer.
                      2. Klik in de rechterbovenhoek op Meer (drie stippen boven elkaar)  Instellingen.
                      3. Klik onderaan op Geavanceerd.
                      4. Klik onder 'Privacy en beveiliging' op Instellingen voor content.
                      5. Klik op Pop-ups.
                      6. Zet de instelling bovenaan op  Geblokkeerd ga een stap terug.
                      7. Klik op Advertenties.
                      8. Zet de instelling bovenaan op  Geblokkeerd
                      En als laatste optie Afbeelding Reset Google Chrome.
                      Groeten abbs
                      Afbeelding
                      Member of UNITE (Unified Network of Instructors and Trained Eliminators)
                        Citeer
                        marn Startte dit onderwerp 01 aug 2018, 21:03 anzegem 148 berichten
                        Abbs ,

                        Sorry voor mijn laat antwoord , maar mijn probleem is opgelost .
                        Bij mijn google chroom had ik www.FLV2mp3.bij gedownload en die stond nog bij google , want ik kreeg ook dat er online achtergrond update was .
                        Ik heb FLV2 verwijdert en probleem op gelost .
                        Nogmaals bedankt het was intersant om met u tewerken .
                        Marn
                          Citeer
                          abbs 10 aug 2018, 18:51 Leidschendam 1.589 berichten
                          Hallo,

                          Mooi dat je probleem is opgelost, dan mag je de gebruikte programma's met bij behorende logjes nog verwijderen.
                          Dan zijn we helemaal klaar :)
                          Groeten abbs
                          Afbeelding
                          Member of UNITE (Unified Network of Instructors and Trained Eliminators)
                            Citeer

                            Schrijf gerust een antwoord

                            Om te antwoorden heb je een gratis account nodig. Heb je al een account, klik dan op "Aanmelden". Via "Gratis account maken" maak je er eenvoudig een in enkele minuten.