Computer - Spyware

Frst log's tav abbs-opgelost

Gestart door Sony op 27 jan 2018, 20:08 7 berichten 2.131 keer gelezen
Sony Startte dit onderwerp 27 jan 2018, 20:29 Boom 5.235 berichten
Malwarebytes is terug in orde. (Verwijderd en opnieuw geïnstalleerd)
I Afbeelding SeniorenNet
abbs 28 jan 2018, 12:01 Leidschendam 1.589 berichten
Hallo,

Het probleem lag bij Malwarebytes: https://forums.malwarebytes.com/topic/2 ... age-issue/


Plaats het logje op de zelfde locatie als FRST (of sleep FRST naar je bureaublad).

Lees eerst de handleiding en voer daarna de fix uit Handleiding Fix

Note: Dit script is speciaal bedoeld voor deze computer, gebruik dit dan ook niet op andere computers met een gelijkaardig probleem.

Klik Windows knop plus R tegelijk in. Afbeelding
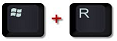
"Uitvoeren" opent vul daar Notepad in en klik daarna op "OK", Kladblok opent.
Kopieer onderstaande code en plak dat in "Kladblok"

Code: Selecteer alles

start
S3 cleanhlp; \??\C:\EEK\bin\cleanhlp64.sys [X]
S3 gfiark; system32\drivers\gfiark.sys [X]
2018-01-27 17:42 - 2005-04-10 13:02 - 000021019 _____ () C:\Users\DANNY\AppData\Local\Temp\guninst.exe
ContextMenuHandlers1: [Image Resizer] -> [CC]{51B4D7E5-7568-4234-B4BB-47FB3C016A69} =>  -> Geen bestand
ContextMenuHandlers1: [PDFCreator.ShellContextMenu] -> [CC]{d9cea52e-100d-4159-89ea-76e845bc13e1} =>  -> Geen bestand
ContextMenuHandlers1: [WinRAR] -> [CC]{B41DB860-64E4-11D2-9906-E49FADC173CA} =>  -> Geen bestand
ContextMenuHandlers1: [WinRAR32] -> [CC]{B41DB860-8EE4-11D2-9906-E49FADC173CA} =>  -> Geen bestand
ContextMenuHandlers2: [Record To CD] -> [CC]{34F4B935-17DC-4885-8BC9-CCD1ADF42F93} =>  -> Geen bestand
Task: {4870269C-DFBE-43BD-8CFA-03ED56FA736D} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Geen bestand <==== AANDACHT
Task: {66D58BF5-A750-47AC-BE8C-AA2655ED739E} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Geen bestand <==== AANDACHT
Task: {7159BC2A-7C3C-4DB3-9604-7AFD61A7041B} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime -> Geen bestand <==== AANDACHT
Task: {A0A96ECF-9A17-41F5-8E6C-F1E14DBDB897} - \Microsoft\Windows\Setup\GWXTriggers\OnIdle-5d -> Geen bestand <==== AANDACHT
Task: {AA1E84F7-0202-4725-991A-ED585AC257FE} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Geen bestand <==== AANDACHT
Task: {AC7B2ECD-4A3B-45C1-81BB-B2C3C67FAFDE} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Geen bestand <==== AANDACHT
Task: {B06FA301-7E8C-4D58-8AAA-779590869FAD} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Geen bestand <==== AANDACHT
Task: {BAEEFAE5-C709-413F-95DF-B2F8CF642021} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Geen bestand <==== AANDACHT
Task: {FCA8D4F6-E6D1-42FE-B502-A3937747DA53} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime -> Geen bestand <==== AANDACHT
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp.sys => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\CleanHlp => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\CleanHlp.sys => ""="Driver"
Hosts:
EmptyTemp:
Reboot:
end
Ga naar Bestand - Opslaan als.
Kies als locatie bureaublad.
Bij "Bestandsnaam" zet je:fixlist.txt
Bij "Opslaan als type" selecteer je: Alle bestanden.

Als het goed is staat er nu een text bestand op je bureaublad?

Start de Farbar Recovery Scan Tool.
Als het programma is geopend klik Yes (Ja) bij de disclaimer. (indien nodig)
Druk op de Fix knop.
Er zal u een logbestand aangemaakt worden (fixlog.txt) op dezelfde plaats vanwaar de 'tool' is gestart.
Kopieer en plak de inhoud van de logbestanden in je het volgende bericht.(als de inhoud te groot is voor één bericht plaats het in meerdere berichten)

Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Sony Startte dit onderwerp 28 jan 2018, 17:24 Boom 5.235 berichten
Hallo abbs,
Resultaat:
Fix resultaat van Farbar Recovery Scan Tool (x64) Versie: 27.01.2018
Gestart door DANNY (28-01-2018 17:16:23) Run:1
Gestart vanaf C:\Users\DANNY\Desktop\000 Snelkoppelingen\Beveiliging\001 FRST\000 Frst
Geladen Profielen: DANNY (Beschikbare Profielen: DANNY & Administrator)
Boot Modus: Normal
==============================================

fixlist inhoud:
*****************
start
S3 cleanhlp; \??\C:\EEK\bin\cleanhlp64.sys [X]
S3 gfiark; system32\drivers\gfiark.sys [X]
2018-01-27 17:42 - 2005-04-10 13:02 - 000021019 _____ () C:\Users\DANNY\AppData\Local\Temp\guninst.exe
ContextMenuHandlers1: [Image Resizer] -> [CC]{51B4D7E5-7568-4234-B4BB-47FB3C016A69} =>  -> Geen bestand
ContextMenuHandlers1: [PDFCreator.ShellContextMenu] -> [CC]{d9cea52e-100d-4159-89ea-76e845bc13e1} =>  -> Geen bestand
ContextMenuHandlers1: [WinRAR] -> [CC]{B41DB860-64E4-11D2-9906-E49FADC173CA} =>  -> Geen bestand
ContextMenuHandlers1: [WinRAR32] -> [CC]{B41DB860-8EE4-11D2-9906-E49FADC173CA} =>  -> Geen bestand
ContextMenuHandlers2: [Record To CD] -> [CC]{34F4B935-17DC-4885-8BC9-CCD1ADF42F93} =>  -> Geen bestand
Task: {4870269C-DFBE-43BD-8CFA-03ED56FA736D} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Geen bestand <==== AANDACHT
Task: {66D58BF5-A750-47AC-BE8C-AA2655ED739E} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Geen bestand <==== AANDACHT
Task: {7159BC2A-7C3C-4DB3-9604-7AFD61A7041B} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime -> Geen bestand <==== AANDACHT
Task: {A0A96ECF-9A17-41F5-8E6C-F1E14DBDB897} - \Microsoft\Windows\Setup\GWXTriggers\OnIdle-5d -> Geen bestand <==== AANDACHT
Task: {AA1E84F7-0202-4725-991A-ED585AC257FE} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Geen bestand <==== AANDACHT
Task: {AC7B2ECD-4A3B-45C1-81BB-B2C3C67FAFDE} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Geen bestand <==== AANDACHT
Task: {B06FA301-7E8C-4D58-8AAA-779590869FAD} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Geen bestand <==== AANDACHT
Task: {BAEEFAE5-C709-413F-95DF-B2F8CF642021} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Geen bestand <==== AANDACHT
Task: {FCA8D4F6-E6D1-42FE-B502-A3937747DA53} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime -> Geen bestand <==== AANDACHT
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp.sys => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\CleanHlp => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\CleanHlp.sys => ""="Driver"
Hosts:
EmptyTemp:
Reboot:
end
*****************

"HKLM\System\CurrentControlSet\Services\cleanhlp" => is succesvol verwijderd
cleanhlp => dienst is succesvol verwijderd
"HKLM\System\CurrentControlSet\Services\gfiark" => is succesvol verwijderd
gfiark => dienst is succesvol verwijderd
"C:\Users\DANNY\AppData\Local\Temp\guninst.exe" => niet gevonden
"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\Image Resizer" => is succesvol verwijderd
HKLM\Software\Classes\CLSID\[CC]{51B4D7E5-7568-4234-B4BB-47FB3C016A69} => sleutel niet gevonden
"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\PDFCreator.ShellContextMenu" => is succesvol verwijderd
HKLM\Software\Classes\CLSID\[CC]{d9cea52e-100d-4159-89ea-76e845bc13e1} => sleutel niet gevonden
"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\WinRAR" => is succesvol verwijderd
HKLM\Software\Classes\CLSID\[CC]{B41DB860-64E4-11D2-9906-E49FADC173CA} => sleutel niet gevonden
"HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\WinRAR32" => is succesvol verwijderd
HKLM\Software\Classes\CLSID\[CC]{B41DB860-8EE4-11D2-9906-E49FADC173CA} => sleutel niet gevonden
"HKLM\Software\Classes\Drive\ShellEx\ContextMenuHandlers\Record To CD" => is succesvol verwijderd
HKLM\Software\Classes\CLSID\[CC]{34F4B935-17DC-4885-8BC9-CCD1ADF42F93} => sleutel niet gevonden
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{4870269C-DFBE-43BD-8CFA-03ED56FA736D} => kon niet worden verwijderd sleutel. ErrorCode1: 0x00000002
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{4870269C-DFBE-43BD-8CFA-03ED56FA736D}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{66D58BF5-A750-47AC-BE8C-AA2655ED739E}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{66D58BF5-A750-47AC-BE8C-AA2655ED739E}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{7159BC2A-7C3C-4DB3-9604-7AFD61A7041B}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7159BC2A-7C3C-4DB3-9604-7AFD61A7041B}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{A0A96ECF-9A17-41F5-8E6C-F1E14DBDB897}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{A0A96ECF-9A17-41F5-8E6C-F1E14DBDB897}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OnIdle-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{AA1E84F7-0202-4725-991A-ED585AC257FE}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AA1E84F7-0202-4725-991A-ED585AC257FE}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{AC7B2ECD-4A3B-45C1-81BB-B2C3C67FAFDE}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AC7B2ECD-4A3B-45C1-81BB-B2C3C67FAFDE}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{B06FA301-7E8C-4D58-8AAA-779590869FAD}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B06FA301-7E8C-4D58-8AAA-779590869FAD}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{BAEEFAE5-C709-413F-95DF-B2F8CF642021}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{BAEEFAE5-C709-413F-95DF-B2F8CF642021}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{FCA8D4F6-E6D1-42FE-B502-A3937747DA53}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FCA8D4F6-E6D1-42FE-B502-A3937747DA53}" => is succesvol verwijderd
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime" => is succesvol verwijderd
"HKLM\System\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp" => is succesvol verwijderd
"HKLM\System\CurrentControlSet\Control\SafeBoot\Minimal\CleanHlp.sys" => is succesvol verwijderd
"HKLM\System\CurrentControlSet\Control\SafeBoot\Network\CleanHlp" => is succesvol verwijderd
"HKLM\System\CurrentControlSet\Control\SafeBoot\Network\CleanHlp.sys" => is succesvol verwijderd
C:\Windows\System32\Drivers\etc\hosts => is succesvol verplaatst
Hosts met succes hersteld.

=========== EmptyTemp: ==========

BITS transfer queue => 8388608 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 14244917 B
Java, Flash, Steam htmlcache => 569 B
Windows/system/drivers => 206741862 B
Edge => 0 B
Chrome => 147456 B
Firefox => 159231831 B
Opera => 189440 B

Temp, IE cache, history, cookies, recent:
Users => 0 B
Default => 0 B
Public => 0 B
ProgramData => 0 B
systemprofile => 128 B
systemprofile32 => 16674 B
LocalService => 1676970 B
NetworkService => 138090 B
 => 0 B
DANNY => 43317553 B
 => 0 B
Administrator => 36004 B

RecycleBin => 0 B
EmptyTemp: => 414 MB tijdelijke gegevens verwijderd.

================================


Het systeem moest herstart worden.

==== Eind van Fixlog 17:16:42 ====
I Afbeelding SeniorenNet
abbs 28 jan 2018, 17:44 Leidschendam 1.589 berichten
Hallo Sony,


Dit is netjes gegaan, je weet waar het Mbam probleem zat dus als er geen problemen meer zijn
mag je FRST met bijbehorende logjes weer verwijderen :)
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)
Sony Startte dit onderwerp 28 jan 2018, 18:00 Boom 5.235 berichten
Bedankt abbs

een groot deel van de fix had ik wel herkend in de log maar
van sommige delen was ik toch niet zeker.
Alles is in orde dank u.

Sony
I Afbeelding SeniorenNet
abbs 28 jan 2018, 18:28 Leidschendam 1.589 berichten
Hallo,

Beter het zekere voor het onzekere.
Bedankt en graag gedaan :)
Groeten abbs
Afbeelding
Member of UNITE (Unified Network of Instructors and Trained Eliminators)