Beste abbs,
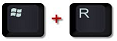
Is het dit wat je moet hebben?Ik raak verstrooid met de werkingsvolgorde die je me opgaf : waarom moet ik bijvoorbeeld eerst de Windowsknop + R tegelijk indrukken ?
Ik hoop dat ik het juist gedaan heb met onderstaand resultaat :
Fix resultaat van Farbar Recovery Scan Tool (x64) Versie: 16-10-2022
Gestart door Gebruiker (22-10-2022 10:53:36) Run:7
Gestart vanaf C:\Users\Gebruiker\Desktop
Geladen Profielen: Gebruiker
Boot Modus: Normal
==============================================
fixlist inhoud:
*****************
start::
CreateRestorePoint:
Task: {014A1268-3A4C-4790-9DBD-0165CDADD641} - System32\Tasks\{47C3FA91-F676-4410-9BF1-09E0C997123E} => C:\Users\Gebruiker\Desktop\adwcleaner.exe (Geen bestand)
Task: {34522B9A-BA43-4BF9-9C5A-54BAC18FDEB4} - System32\Tasks\{47E5E6BC-EAA8-42AF-8635-C8CCB97EB3A1} => C:\Program Files (x86)\FrostWire 6\FrostWire.exe (Geen bestand)
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restrictie <==== AANDACHT
S3 NAVENG; \??\C:\Program Files (x86)\Norton Security with Backup\NortonData\22.8.0.50\Definitions\SDSDefs\20170324.018\ENG64.SYS [X]
S3 NAVEX15; \??\C:\Program Files (x86)\Norton Security with Backup\NortonData\22.8.0.50\Definitions\SDSDefs\20170324.018\EX64.SYS [X]
C:\Users\Gebruiker\AppData\Local\file__0.localstorage
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Geen bestand
AlternateDataStreams: C:\ProgramData\Temp:B946D9EE [356]
IE trusted site: HKU\S-1-5-21-3233923740-3587472772-2755484448-1000\...\webcompanion.com -> hxxp://webcompanion.com
Hosts:
EmptyTemp:
Reboot:
end::
*****************
Herstelpunt is succesvol gemaakt.
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{014A1268-3A4C-4790-9DBD-0165CDADD641}" => is succesvol verwijderd
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{014A1268-3A4C-4790-9DBD-0165CDADD641}" => is succesvol verwijderd
C:\Windows\System32\Tasks\{47C3FA91-F676-4410-9BF1-09E0C997123E} => is succesvol verplaatst
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{47C3FA91-F676-4410-9BF1-09E0C997123E}" => is succesvol verwijderd
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{34522B9A-BA43-4BF9-9C5A-54BAC18FDEB4}" => is succesvol verwijderd
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{34522B9A-BA43-4BF9-9C5A-54BAC18FDEB4}" => is succesvol verwijderd
C:\Windows\System32\Tasks\{47E5E6BC-EAA8-42AF-8635-C8CCB97EB3A1} => is succesvol verplaatst
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{47E5E6BC-EAA8-42AF-8635-C8CCB97EB3A1}" => is succesvol verwijderd
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer => is succesvol verwijderd
HKLM\System\CurrentControlSet\Services\NAVENG => kon niet worden verwijderd. Toegang geweigerd.
HKLM\System\CurrentControlSet\Services\NAVEX15 => kon niet worden verwijderd. Toegang geweigerd.
C:\Users\Gebruiker\AppData\Local\file__0.localstorage => is succesvol verplaatst
HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00asw => is succesvol verwijderd
C:\ProgramData\Temp => ":B946D9EE" ADS is succesvol verwijderd
HKU\S-1-5-21-3233923740-3587472772-2755484448-1000\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\webcompanion.com => is succesvol verwijderd
C:\Windows\System32\Drivers\etc\hosts => is succesvol verplaatst
Hosts met succes hersteld.
=========== EmptyTemp: ==========
FlushDNS => voltooid
BITS transfer queue => 0 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 34435672 B
Java, Discord, Steam htmlcache, WinHttpAutoProxySvc/winhttp *.cache => 0 B
Windows/system/drivers => 528148 B
Edge => 0 B
Firefox => 51255583 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Public => 0 B
ProgramData => 0 B
systemprofile => 0 B
systemprofile32 => 128 B
LocalService => 128 B
NetworkService => 128 B
Gebruiker => 141391201 B
RecycleBin => 0 B
EmptyTemp: => 217.1 MB tijdelijke gegevens verwijderd.
================================
Resultaat van geplande bestanden te verplaatsen (Boot Modus: Normal) (Datum&Tijd: 22-10-2022 11:13:49)
Resultaat van geplande sleutels te verwijderen na herstart:
HKLM\System\CurrentControlSet\Services\NAVENG => kon niet worden verwijderd. Toegang geweigerd.
HKLM\System\CurrentControlSet\Services\NAVEX15 => kon niet worden verwijderd. Toegang geweigerd.
==== Einde van Fixlog 11:13:51 ====
Als ik iets fout gedaan heb,wil je me daar a.u.b. op willen wijzen?Ik ben niet meer van de jongste en geraak dikwijls van slag bij stap voor stap werkingsmode.
mvg,
WillyV
Intel Core i5-661/3,33GHz ; 2x2GB ; Windows 7 Home Premium 64 bit ; Microsoft Office 2010 Professional Plus ; HD1=500GB ; HD2=160GB ; Norton Security 5 ; CCleaner ; Malwarebytes Anti-Malware ;Windows Live Mail 2012.



 Als administrator uitvoeren.

 SeniorenNet